Extremes에 테스트. 야생에서 입증.
최신 벤치 마크 시뮬레이션에서 BruteTM는 세계 최고의 웹 공격 벡터에 대해 부합했습니다. SQL 삽입 공격, 잘못된 API 요청 데이터, 무차별 대입 로그인, 위조된 헤더, 예외 상황에서의 요청 제한 및 38개의 글로벌 지역에서 연속 부하에서.
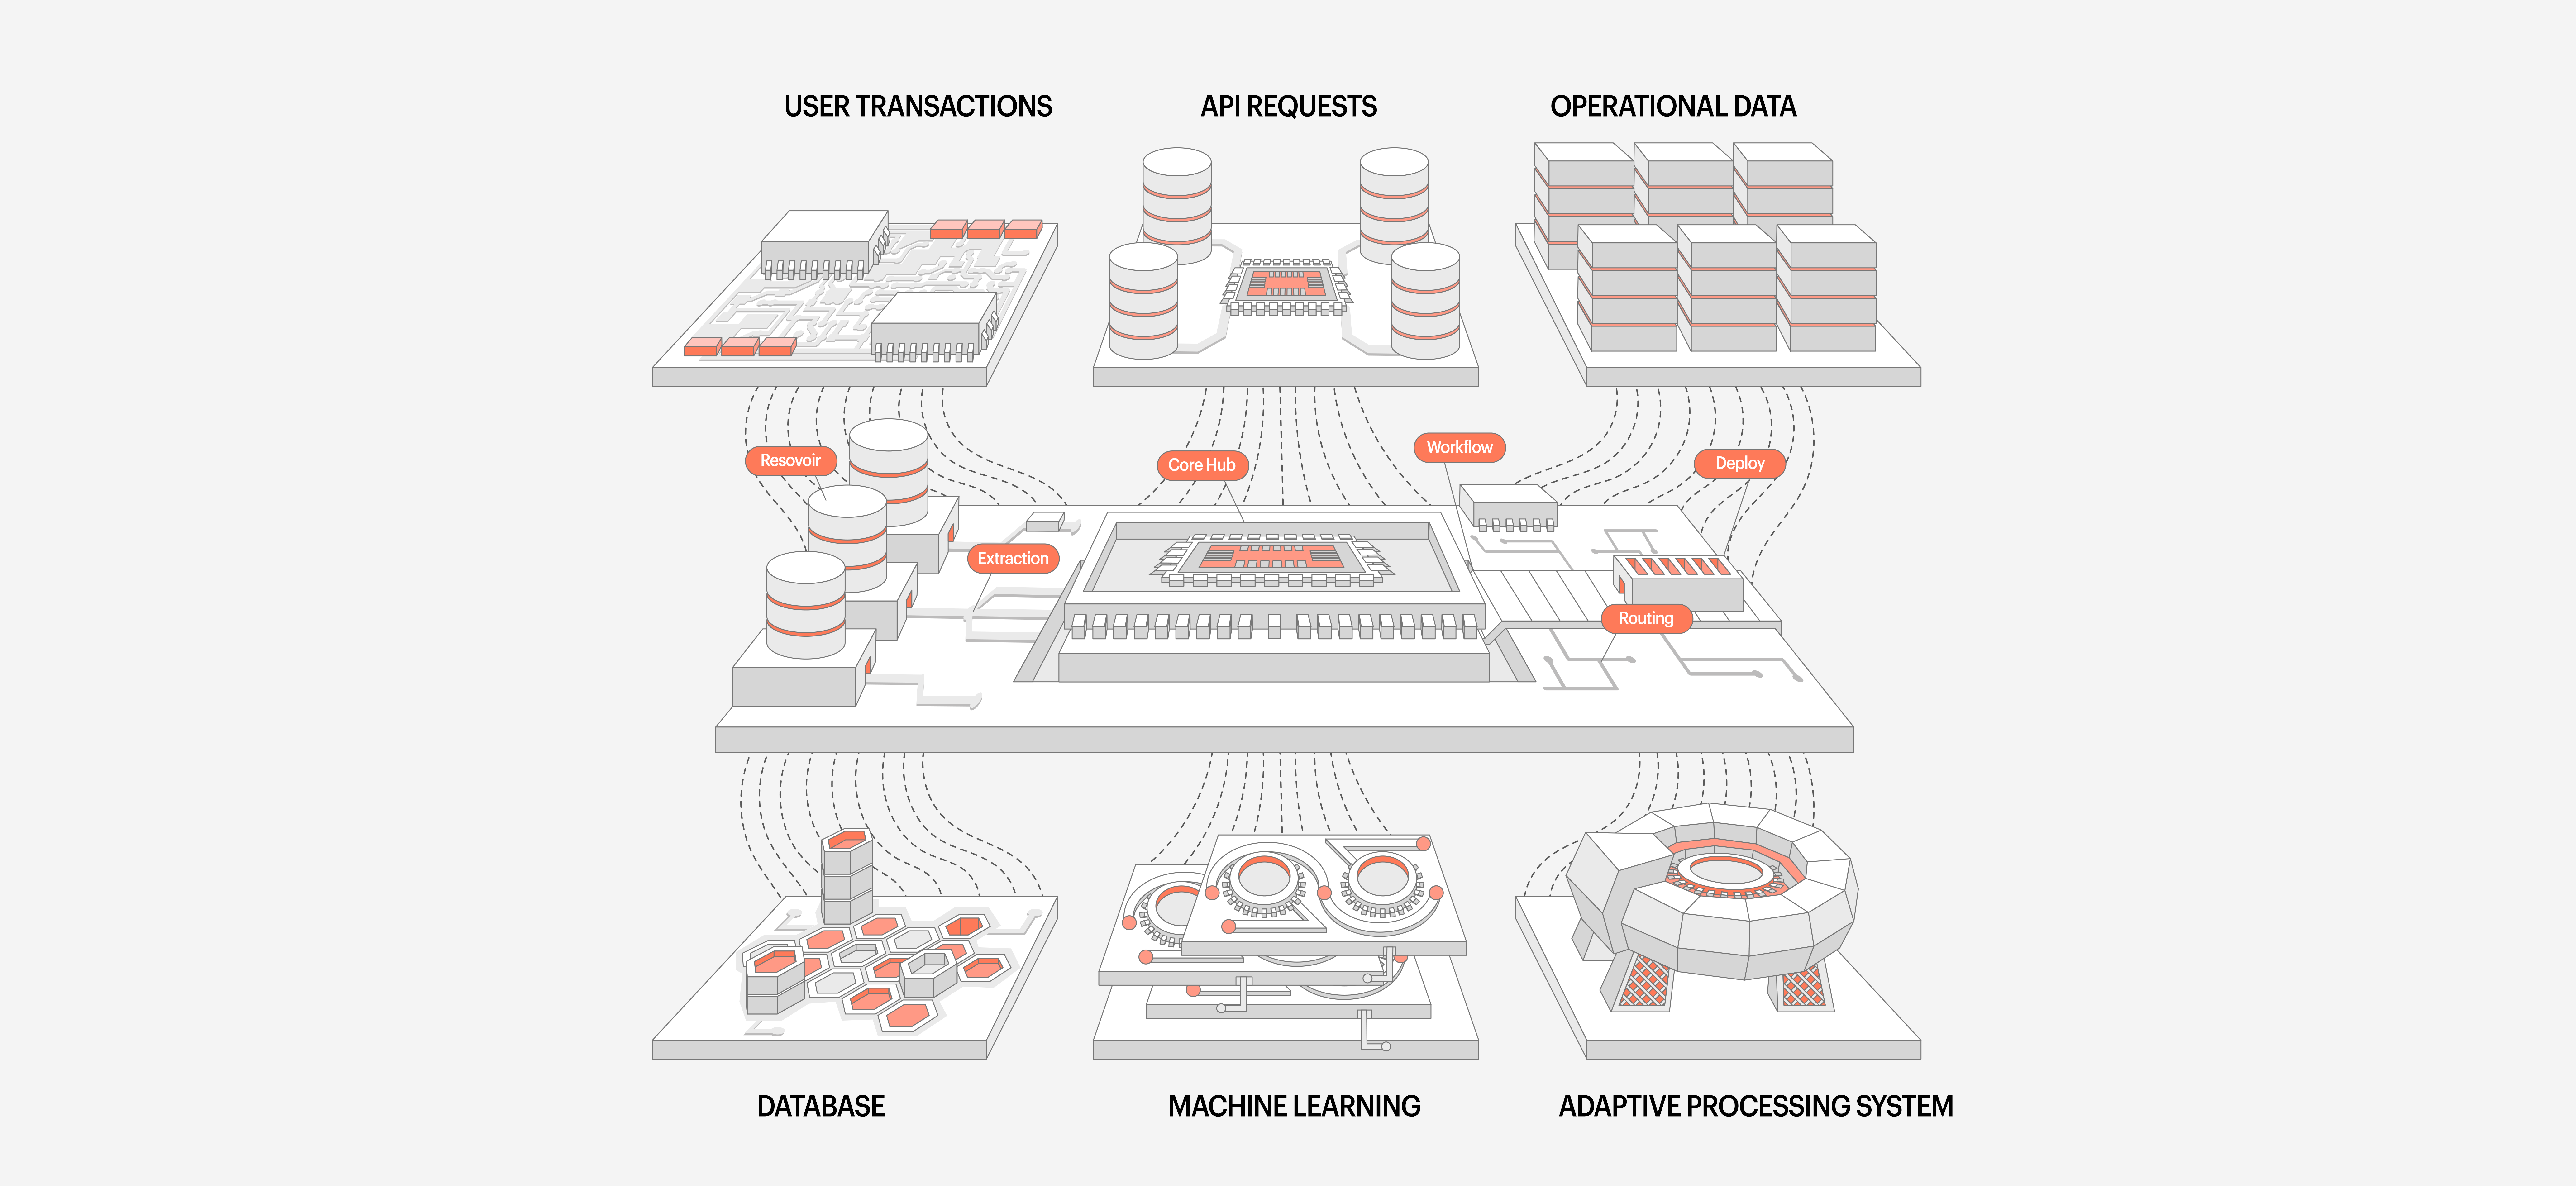
모든 사용자, 모든 클릭, 모든 거래는 지속적으로 진화하는 시스템을 입력. Brute는 실시간 이 진화를 모니터링합니다.
막을뿐만 아니라 이해합니다. 그것은 적응시킵니다. 그것은 문턱을 다시 씁니다. 그것은 배포 당 방어를 recalibrates.
그리고 그것은 모두 인간의 지연없이.
숨겨진 위협 대부분의 팀은 결코 본다
현대 소프트웨어 더미는 위험으로 계층화됩니다:
- spoofed 근원을 가진 Webhook 급여
- 배포 롤백 트리거 stale auth 논리
- Spike anomalies 에 요청 행동
- microservices에서 공격 벡터의 Silent 복제
다른 도구가 알려진 위협에 반응하는 동안 Brute는 의도를 감지합니다. 우리는 단지 시계 endpoints를하지 않는 보안 시스템을 개발 18 개월을 보냈다 - 그것은 실시간 행동 패턴, 흐름 아키텍처 및 체계적인 anomalies를 볼 수 있습니다.
보안은 더 이상 벽이 없습니다. 그것은 생활 과정입니다.
새로운 벤치 마크 : Brute Integrity IndexTM
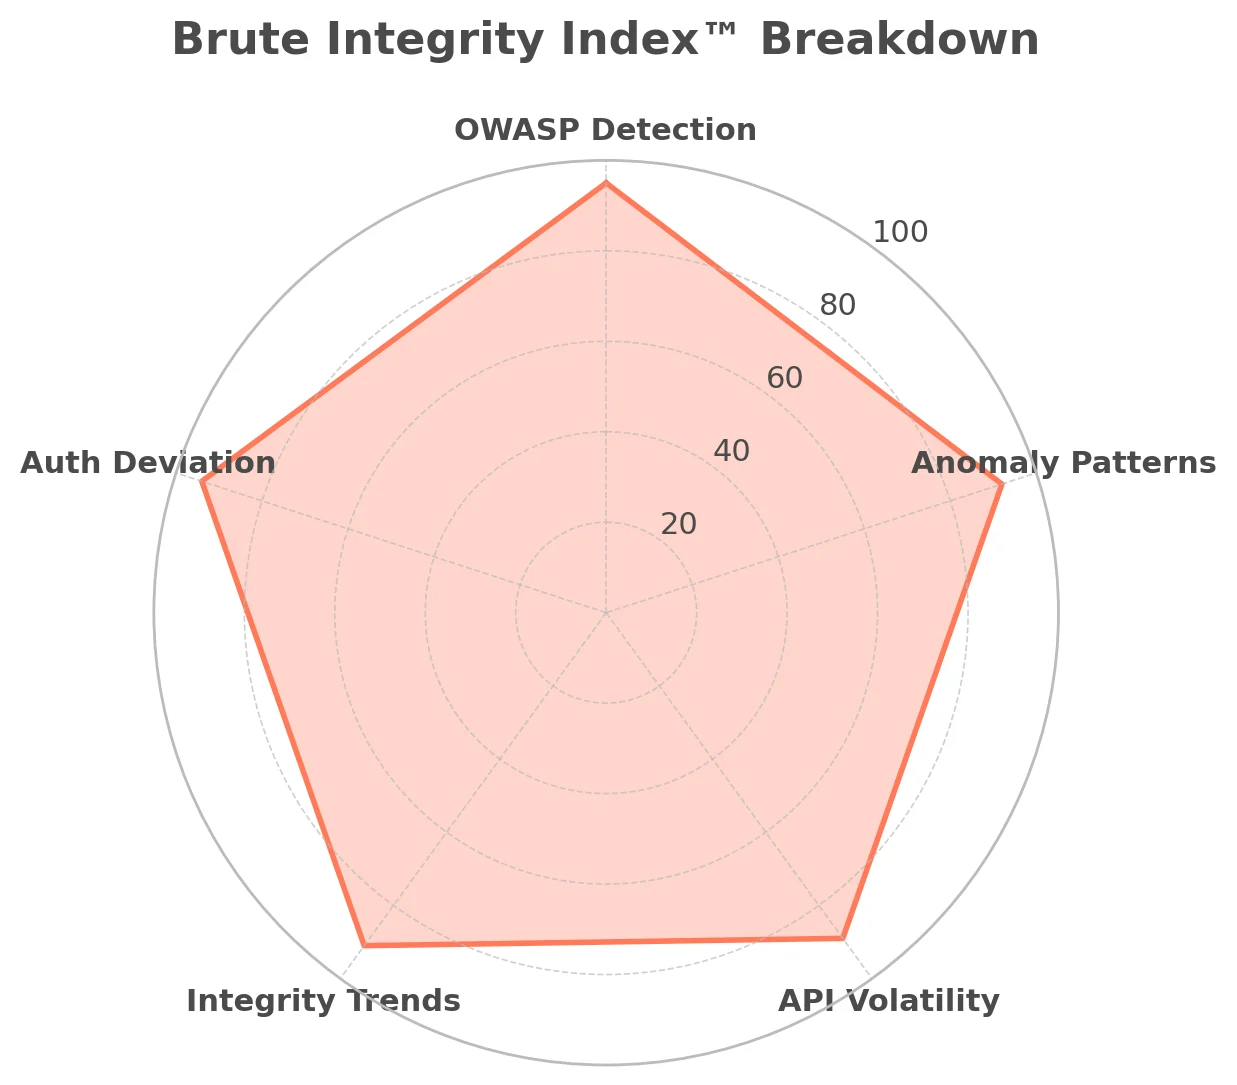
Vague가 "기업 수준의 보호"과 같은 주장을 넘어 이동하려면 라이브, 연속 벤치 마크를 만들었습니다. Brute Integrity Index . 이 독점적 인 미터는 1 시간 당 플랫폼 당 수천 개의 라이브 요청을 분석하여 포함 된 무게 모델 :
• OWASP 정상 10 공격 탐지
• anomaly 본을 요구하십시오
• API 행동 변동성
• 역사 무결성 deltas
• Auth 교류 탈선
각 플랫폼은 실시간 Brute 점수를받습니다. - 트래픽으로 진화하는 수치 방어 건강 등급. PageSpeed Insights를 생각하지만 앱의 내부 위협 탄력성에 대한.
Brute 뒤에 오는 수
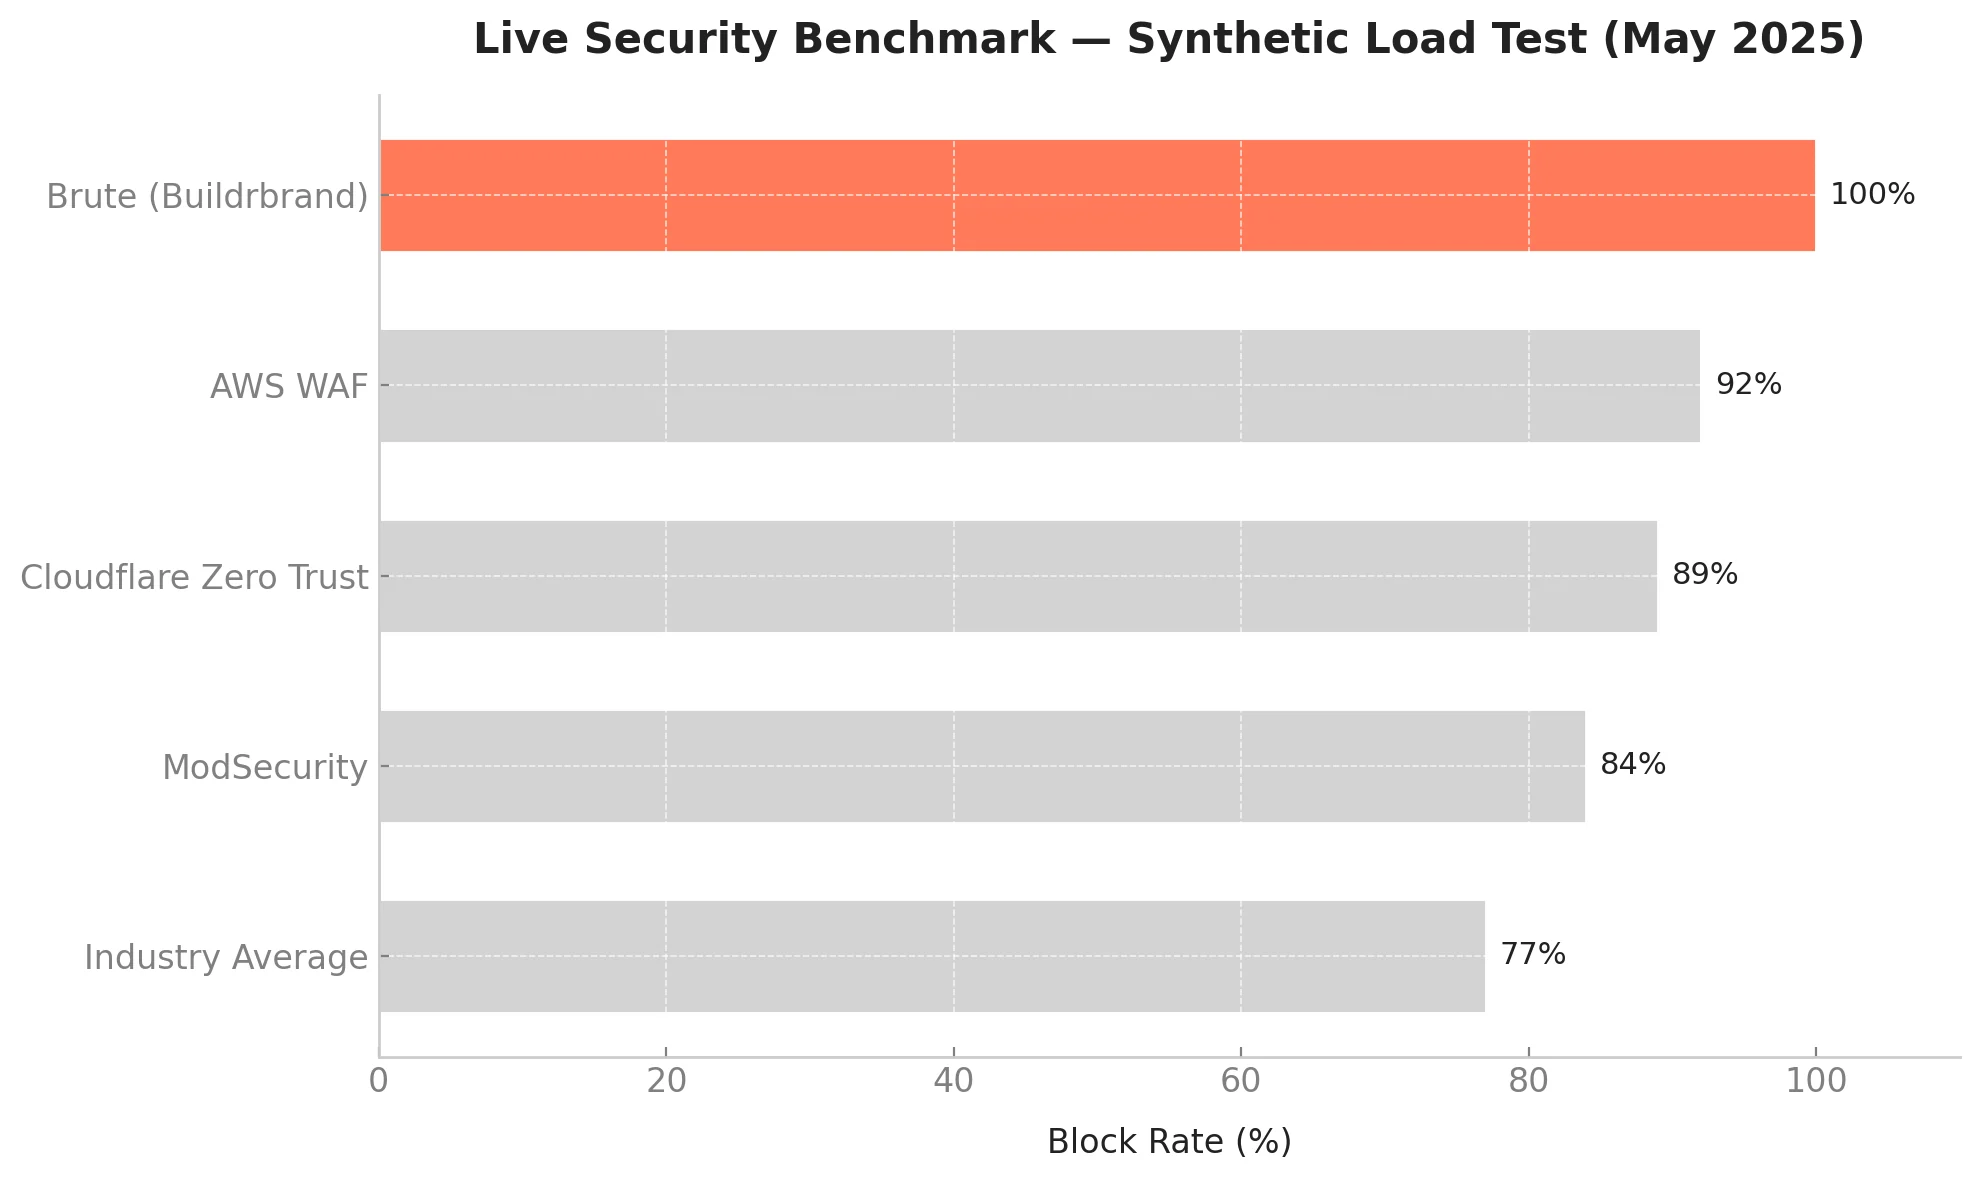
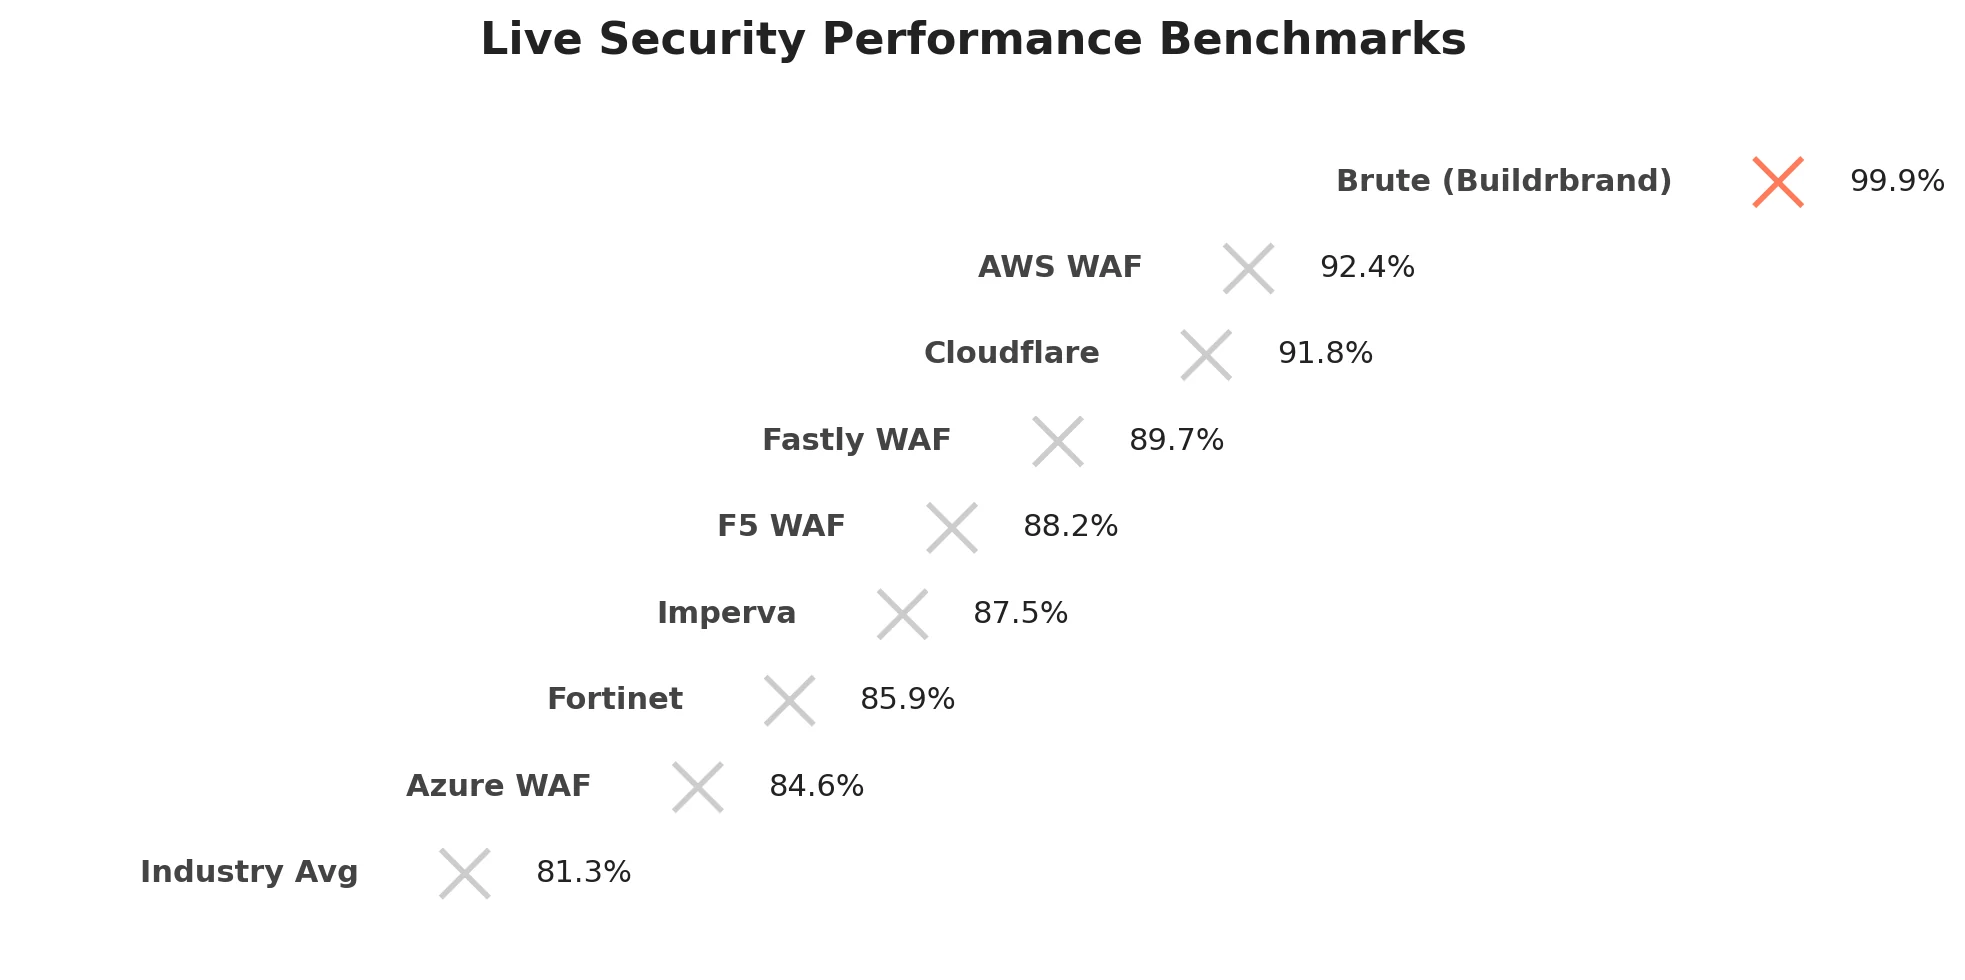
82M + 요청을 확보 한 후 Brute가 살아있는 화재 시나리오에서 비교하는 방법 :
플랫폼을 위해 건축하는 우리는 힘
플랫폼 상단에 앉아있는 볼트에 SaaS 도구와 달리 Brute는 Buildrbrand 배포의 운영 계층의 일부입니다.
건물이 있는지:
• 글로벌 eCommerce 매장
• 크리에이터 플랫폼
• Fintech 대시보드
• 사용자 정의 AI 시스템
Brute는 이미 달리고 있습니다.
추가 청구서가 없습니다. 추가 설정 없음.
그것은 우리가 빠르게 이동 할 수있는 것은 - 마음의 평화.
실시간 방어, Downtime 없음
이것은 보안은 다음과 같습니다 :
이름 * 힌트. 자기 치유.
Brute로 시작하여 브랜드의 수명을 확보하십시오.
보안을 요청할 필요가 없습니다. 당신은 그것을 기대한다. Brute로, 모든 Buildrbrand 플랫폼은 보안 디폴트에서 실행됩니다. — afterthoughts.
그리고 다른 회사는 보호의이 유형에 대 한 여섯 숫자를 지불 하는 동안... Buildrbrand 포함. 항상.