エクストリームにテスト。 ワイルドでプロベン。
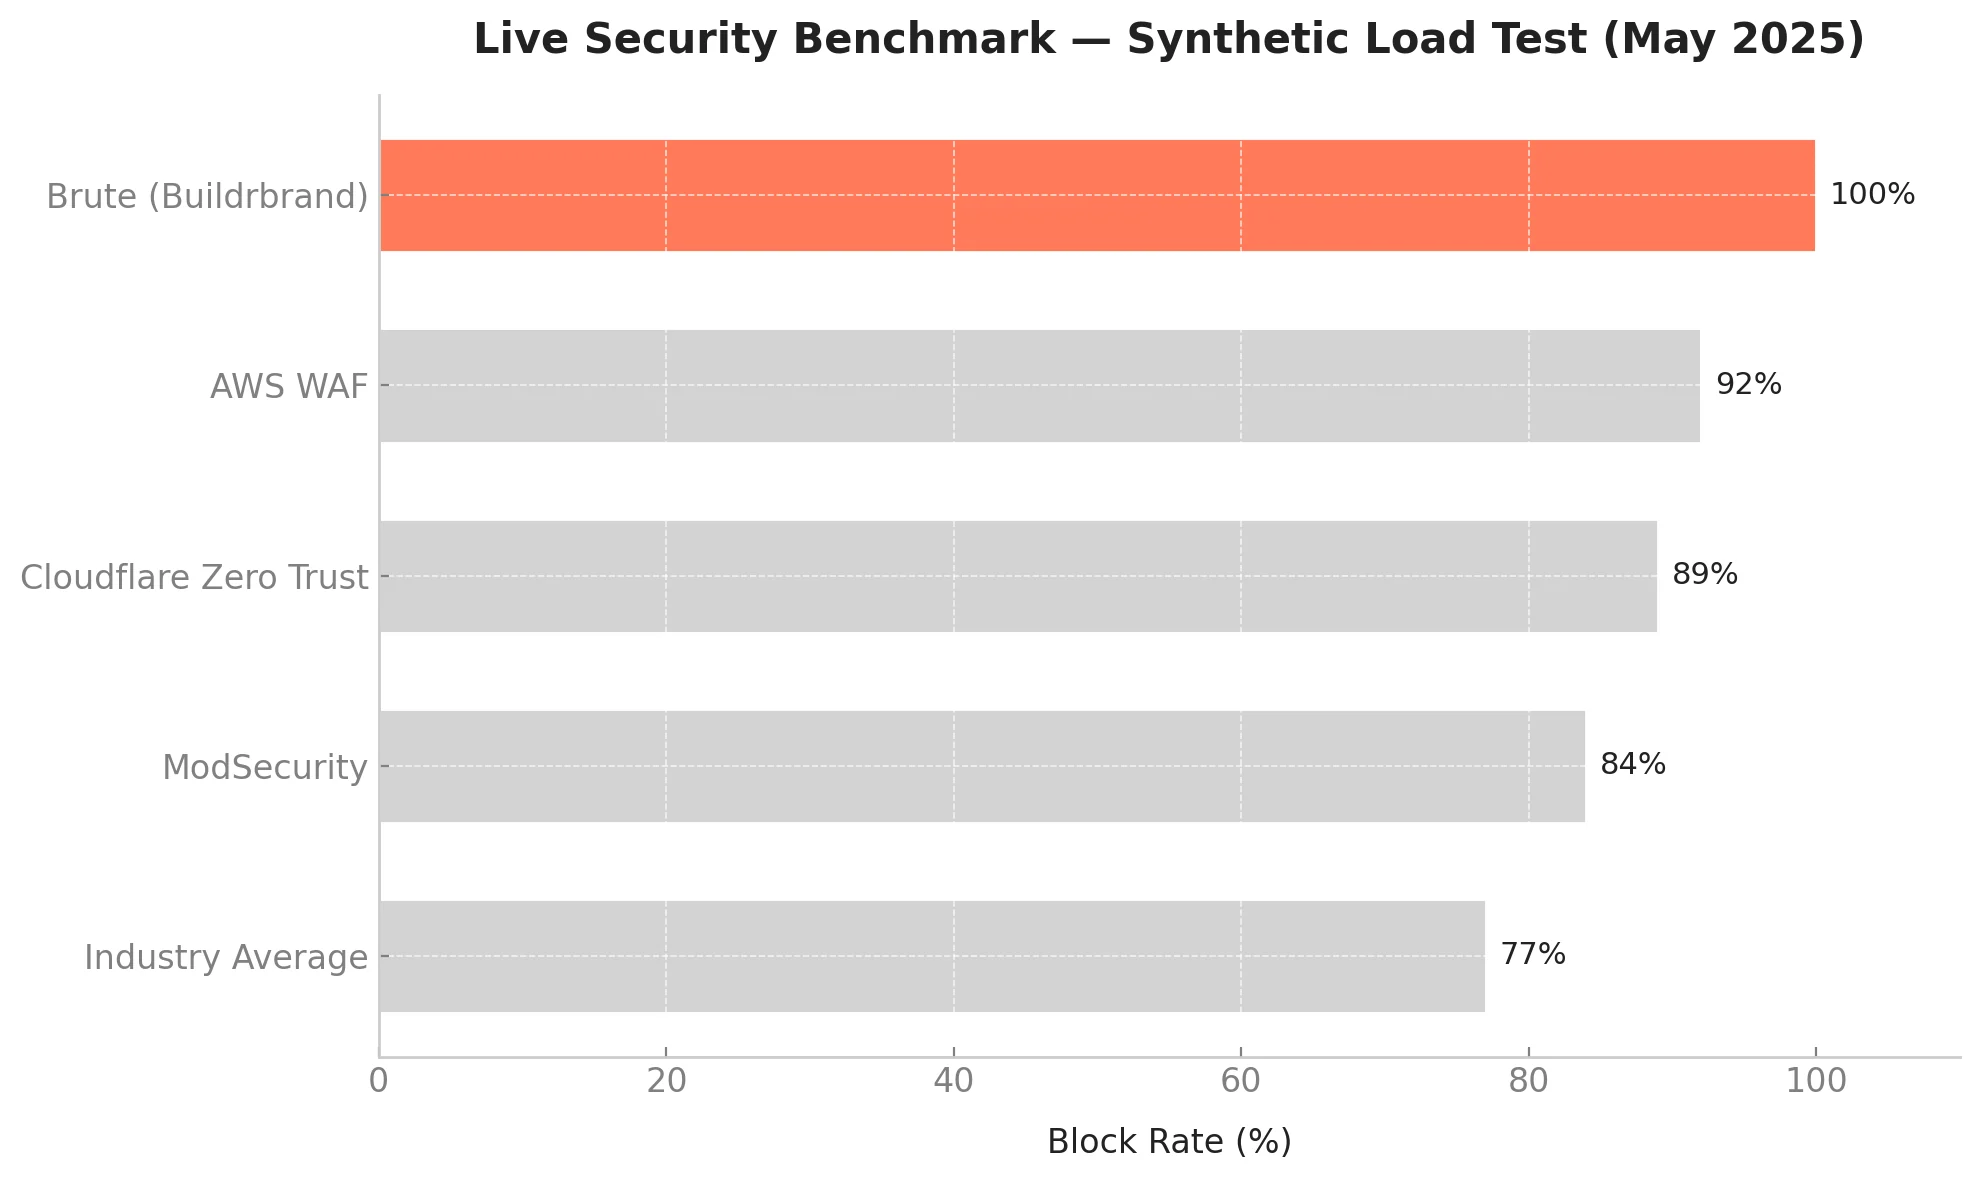
最新のベンチマークシミュレーションでは、BruteTM は、世界トップのウェブ攻撃ベクトルに対して、SQLインジェクション、malformed API ペイロード、Brute フォースログイン、スプーフィッドヘッダ、エッジケーススロットリングなど、38 のグローバル地域から連続した負荷で許可されました。
すべてのユーザーが、すべてのクリックで、すべてのトランザクションが常に進化するシステムに入ります。 Bruteはリアルタイムでこの進化を監視します。
ブロックするだけでなく、理解する。 それは適応します。. しきい値を書き換えます。 デプロイごとに防衛策を再較正します。
人間を遅らせることなく、全力で行います。
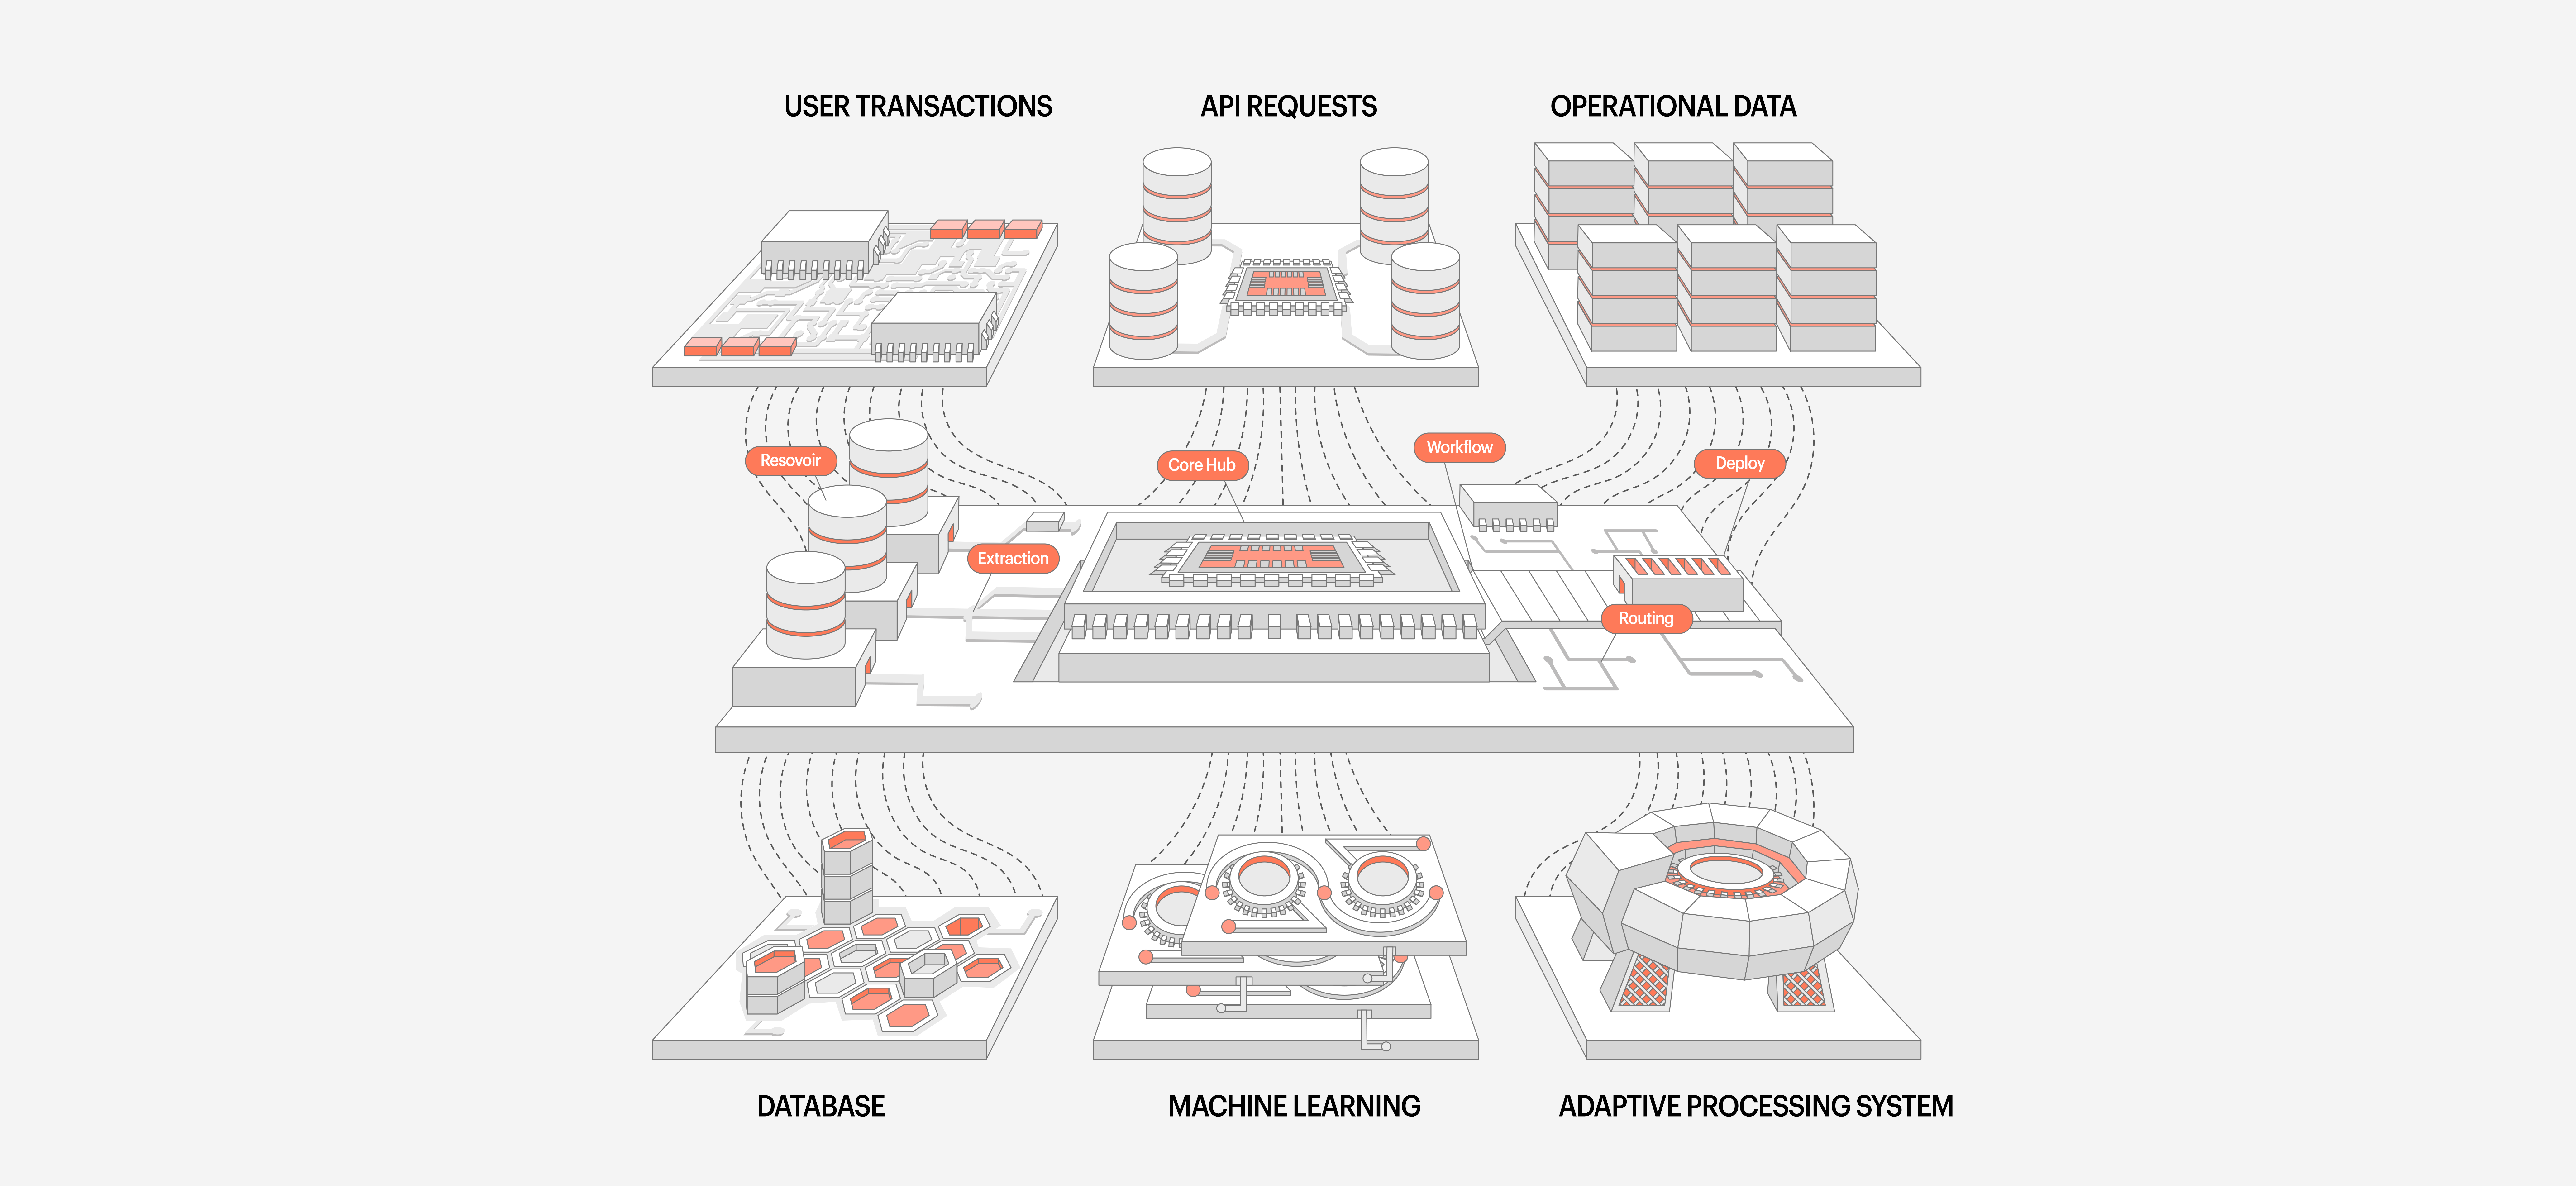
隠れた脅威のほとんどのチームは決して見ません
現代のソフトウェアスタックは、リスクで層化されます。
- 自発的な起源を持つWebhookペイロード
- 配置ロールバックは、階段のauthロジックをトリガー
- リクエスト行動で異常をスパイクする
- マイクロサービスの横断攻撃ベクトルの無声複製
他のツールは既知の脅威に反応しますが、Bruteは意図を検知します。 終点を見ないセキュリティシステムを開発し、行動パターン、フローアーキテクチャ、および体系的な異常をリアルタイムで監視しました。
セキュリティはもはや壁ではありません。 生きたプロセスです。
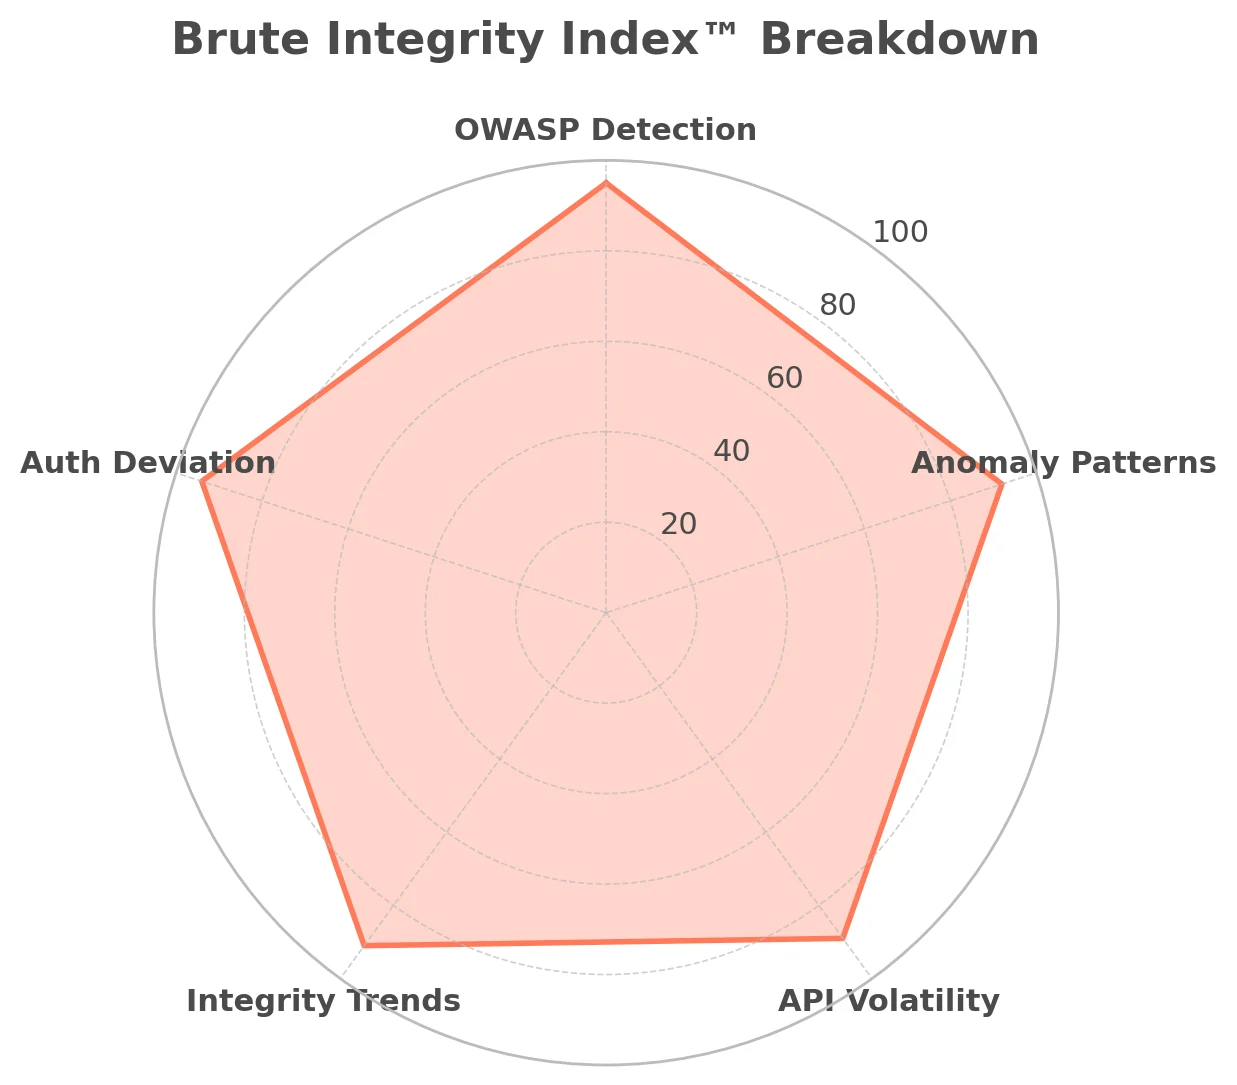
新しいベンチマーク:Bruteの完全性索引TM
"エンタープライズ水準の保護" のような曖昧な主張を超えて移動するために、私たちは、ライブ、連続したベンチマークを作成しました。 Brute Integrity Index。 この独自のメトリックは、1時間あたりのプラットフォームごとのライブリクエスト数を分析し、以下を含む重みのあるモデルを使用します。
• OWASP トップ10攻撃検出
•異常パターンを要求して下さい
• API の動作のボラティリティ
• 歴史的整合性デルタ
• Auth の流れの偏差
各プラットフォームは、リアルタイムのBruteスコアを受け取り、トラフィックとして進化する数値防衛健康評価を実現します。 PageSpeed Insights は、アプリの内部の脅威のレジリエンスを想定しています。
Bruteの背後にある数字
82M以上のリクエストを追跡した後、Bruteがライブファイアのシナリオで比較する方法は次のとおりです。
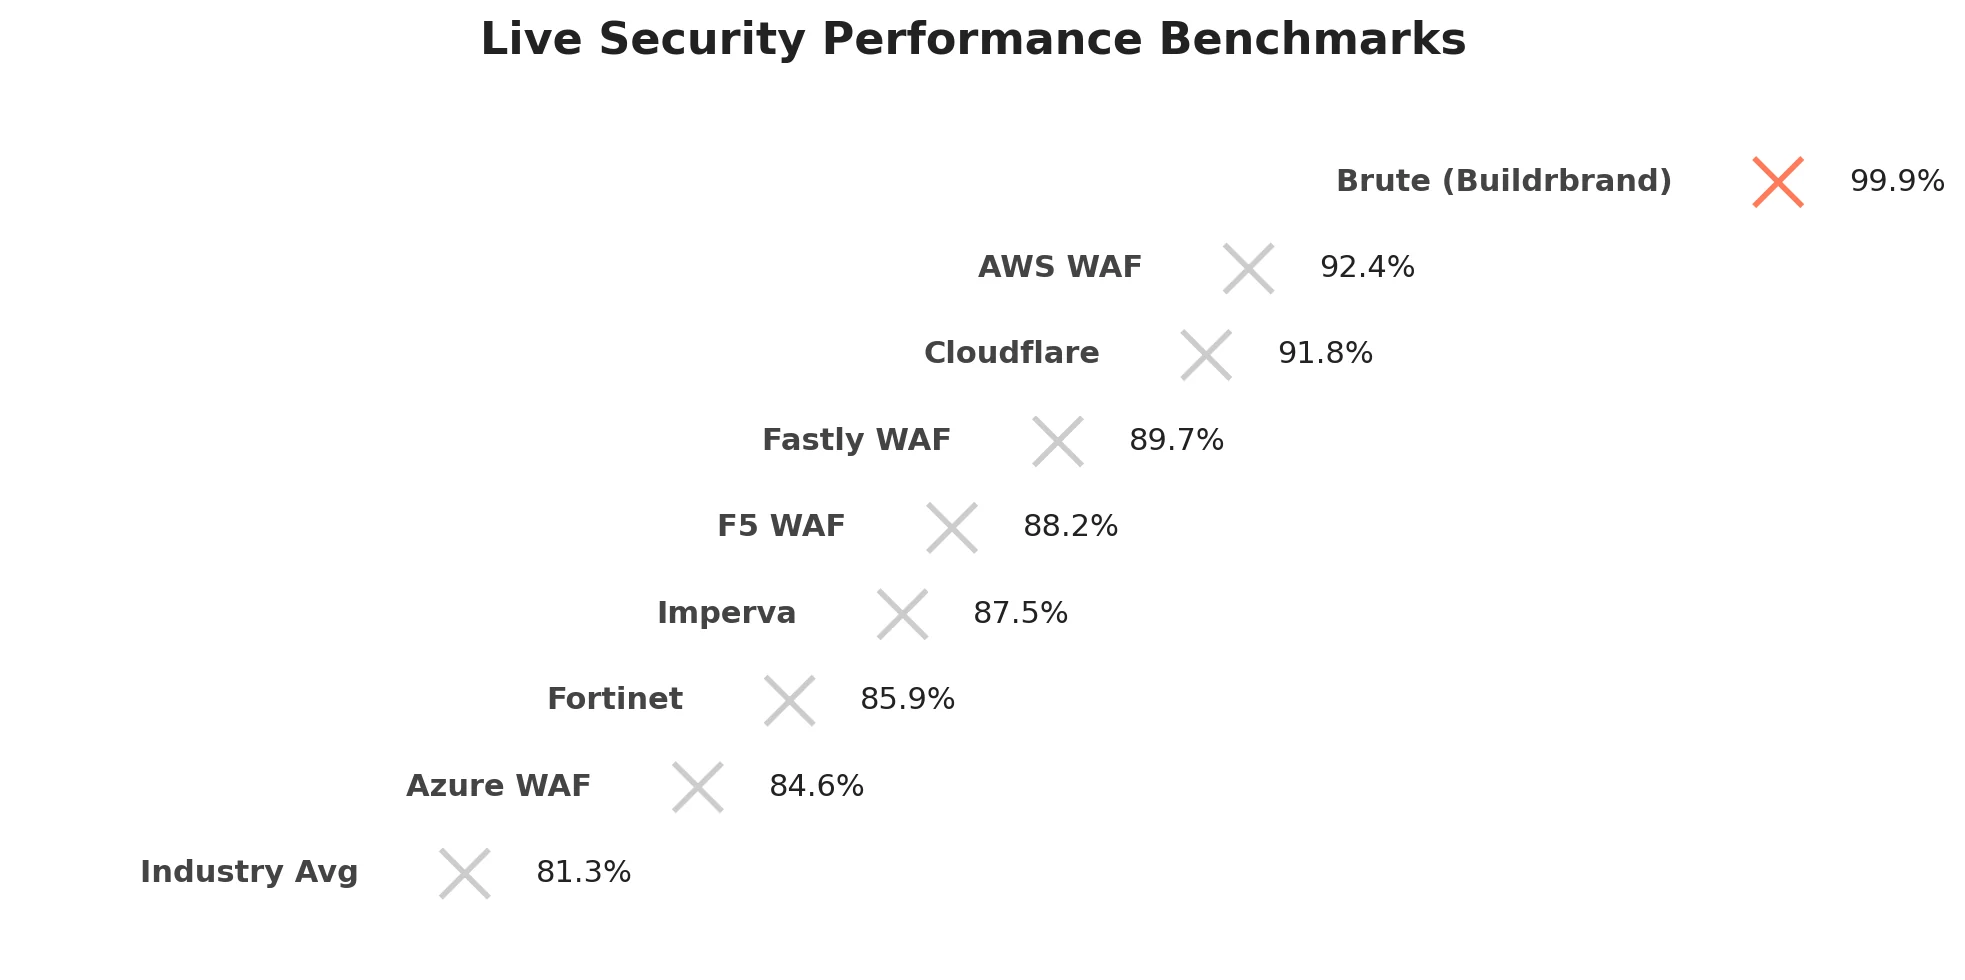
プラットホームのために造られる私達は動力を働かせます
Bruteは、あなたのプラットフォームの上に座っているボルトオンSaaSツールとは異なり、Buildrbrandの展開の動作層の一部です。
あなたが構築しているかどうか:
• グローバルeコマースストアフロント
• クリエイタープラットフォーム
• Fintechダッシュボード
•カスタムAIシステム
Bruteは既に実行中です。
追加の請求書はありません。 追加のセットアップはありません。
平和を念頭に置いて、迅速に移動できるもの。
リアルタイム防衛、ダウンタイムなし
これは、以下のようなセキュリティが感じるべきことです。
即刻。 サイレント。 自己治癒。
Bruteを使い始めると、ブランドを一生懸命に保護します。
セキュリティを要求する必要はありません。 ご期待ください。 Bruteでは、すべてのBuildrbrandプラットフォームが安全なデフォルトで動作します。
そして、他の企業がこのタイプの保護のために6つの数字を支払いながら... Buildrbrandにはそれが含まれています。 常に。