Testé aux extrêmes. Prouvé dans la nature.
Dans nos dernières simulations de référence, BruteTM a été mis en balance avec les principaux vecteurs d'attaque web du monde — injections SQL, charges utiles d'API malformées, connexions de force brute, en-têtes spoofed, throttling de cas de bord, et plus encore — sous charge continue, de 38 régions mondiales.
Chaque utilisateur, chaque clic, chaque transaction entre dans un système en constante évolution. Brute surveille cette évolution en temps réel.
Pas seulement pour bloquer, mais pour comprendre. Ça s'adapte. Il réécrit les seuils. Il rééquilibre les défenses par déploiement.
Et ça fait tout sans retard humain.
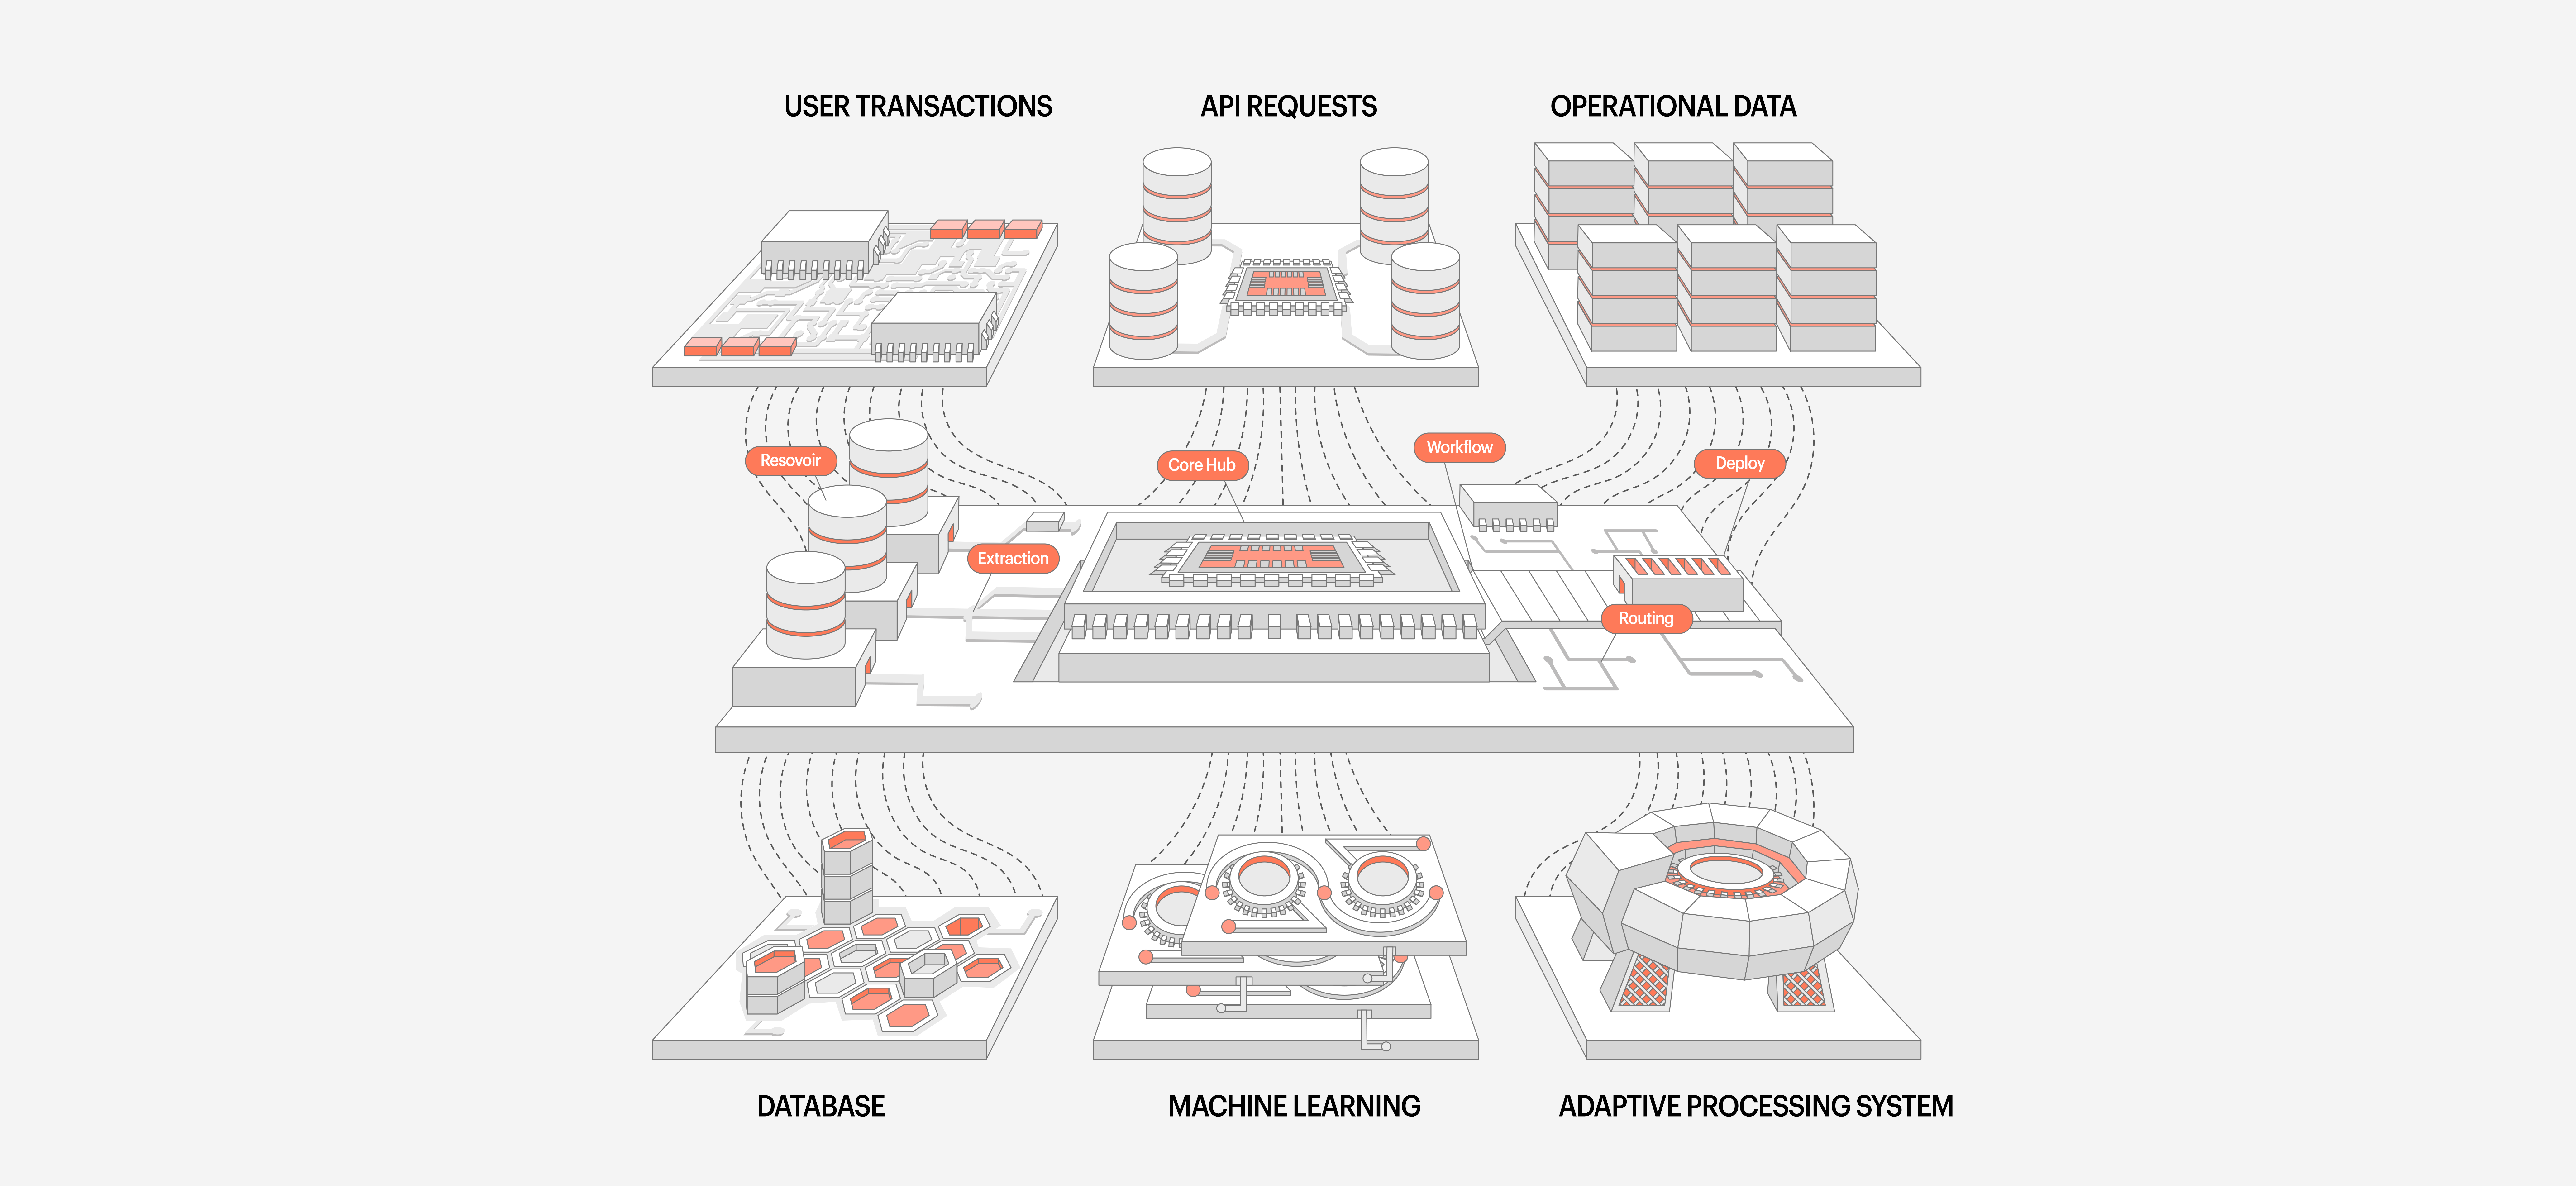
Les menaces cachées La plupart des équipes ne voient jamais
Les piles de logiciels modernes sont superposées avec le risque:
- Charges utiles Webhook d'origine piquée
- Déploiement des retours déclenchant la logique d'anth
- Anomalies de Spike dans le comportement de la demande
- Réplication silencieuse des vecteurs d'attaque à travers les microservices
Alors que d'autres outils réagissent aux menaces connues, Brute détecte l'intention. Nous avons passé 18 mois à développer un système de sécurité qui ne se contente pas de regarder les paramètres — il observe les modèles comportementaux, l'architecture de flux et les anomalies systémiques en temps réel.
La sécurité n'est plus un mur. C'est un processus vivant.
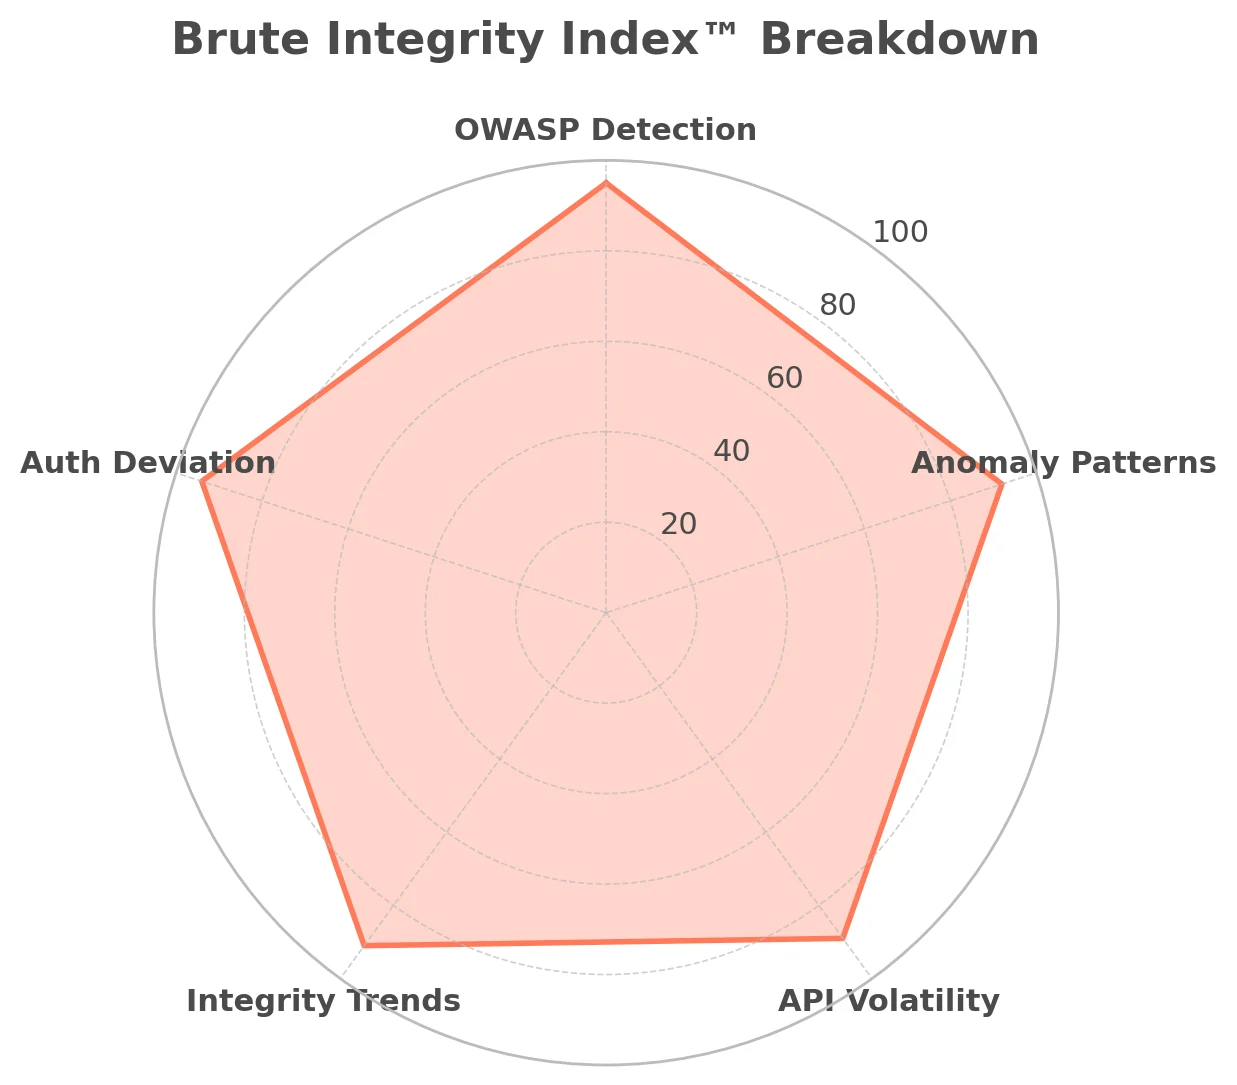
Un nouveau repère : l'indice d'intégrité BruteTM
Pour aller au-delà des revendications vagues comme « la protection de qualité entreprise », nous avons créé une référence en direct et continue : l'indice d'intégrité Brute . Cette métrique exclusive analyse des milliers de demandes en direct par plate-forme par heure, en utilisant un modèle pondéré qui comprend:
• Détection d'attaques OWASP Top 10
• Demander des modèles d'anomalies
• Volatilité du comportement des API
• Les deltas de l'intégrité historique
• Déviation du débit auth
Chaque plate-forme reçoit un score Brute en temps réel – une cote numérique de la santé de la défense qui évolue comme votre trafic. Pensez à PageSpeed Insights, mais pour la résilience à la menace interne de votre application.
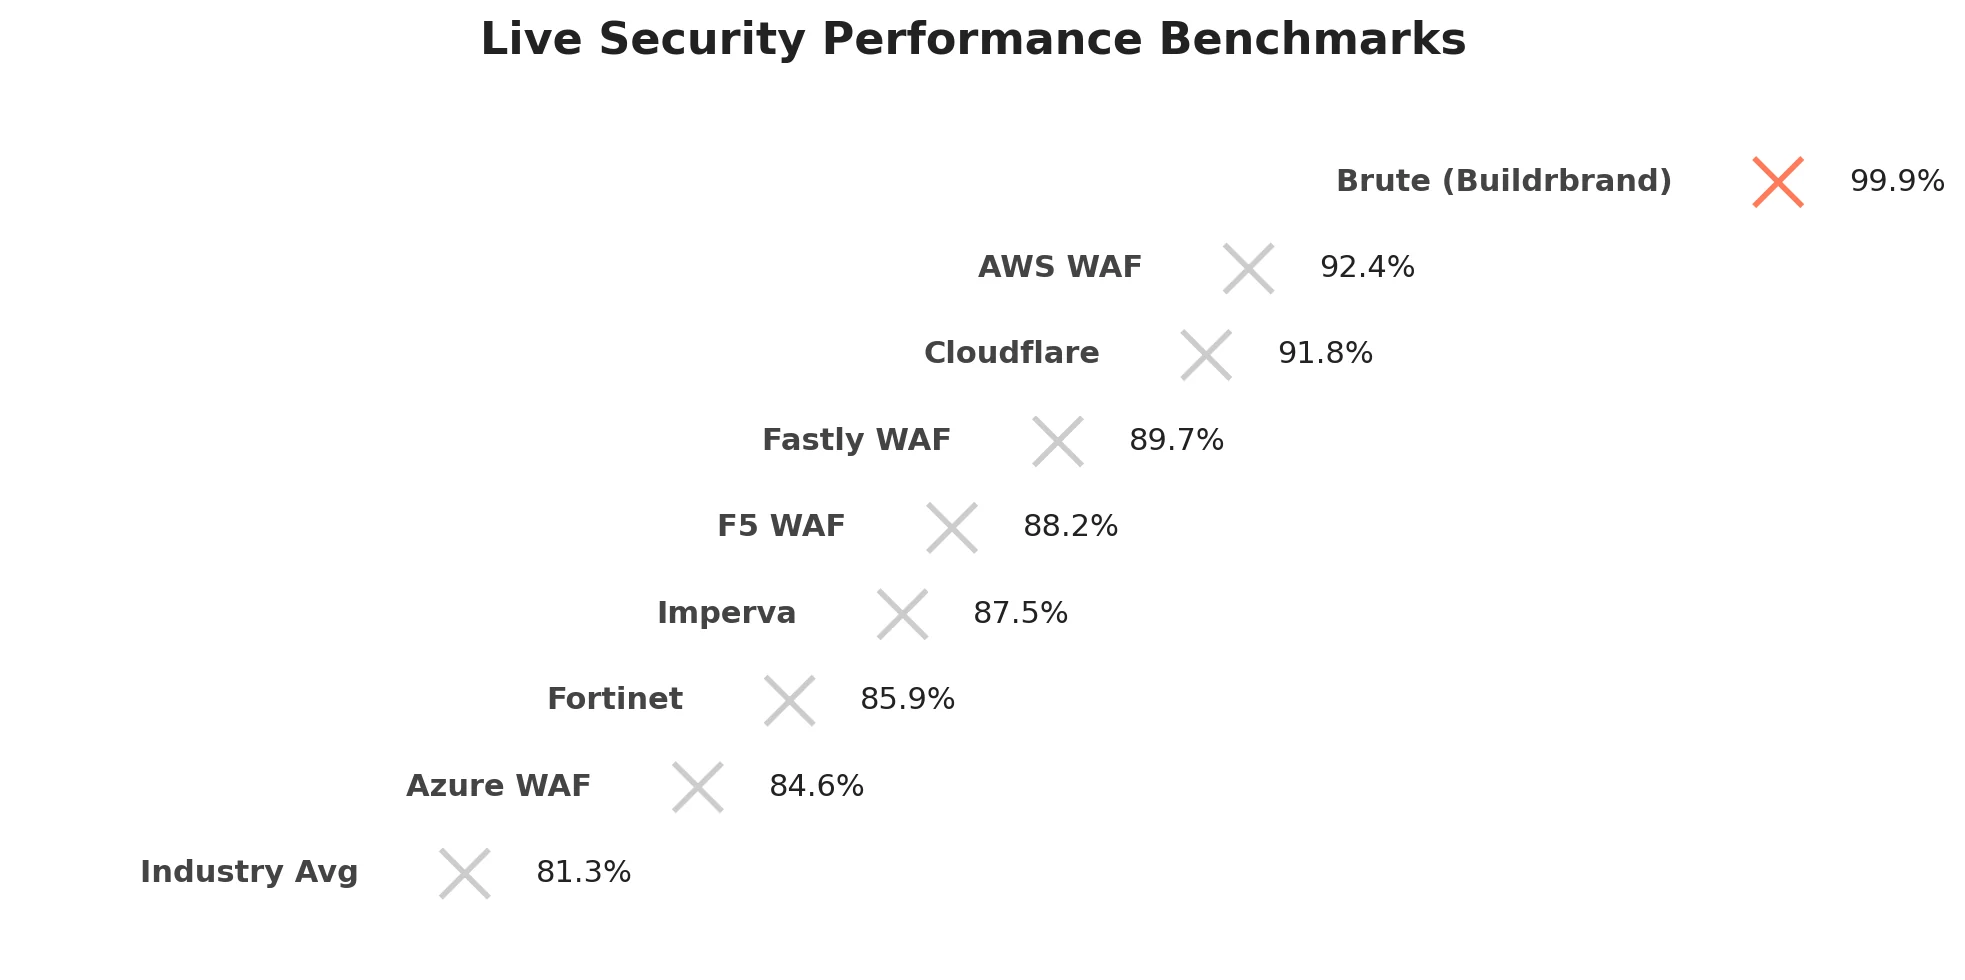
Les chiffres derrière Brute
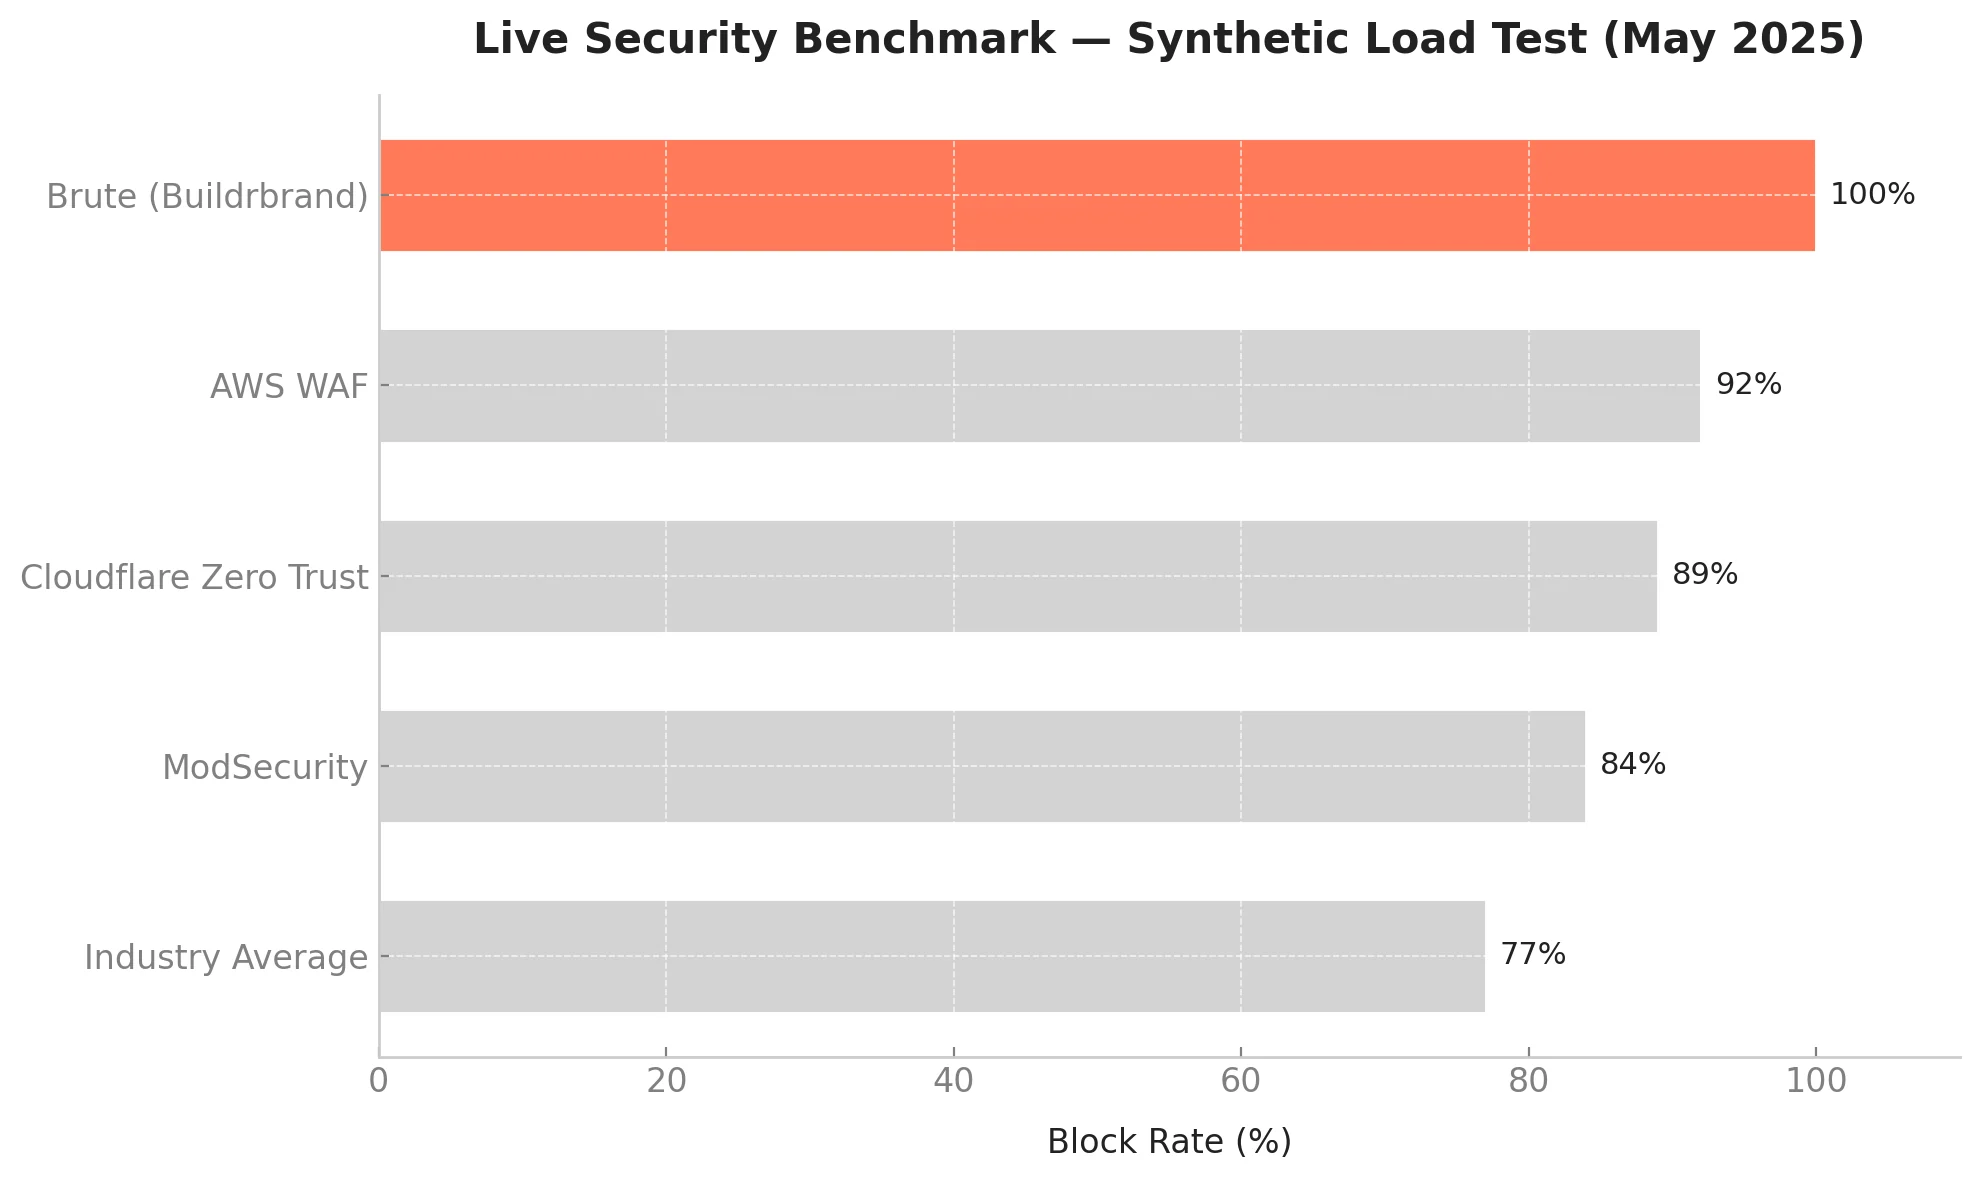
Après avoir sécurisé plus de 82M+ requêtes, voici comment Brute compare dans les scénarios de tir en direct:
Construit pour les plates-formes We Power
Contrairement aux outils SaaS à boulon qui se trouvent sur le dessus de votre plateforme, Brute fait partie de la couche d'exploitation des déploiements Buildrbrand.
Que vous construisiez ou non :
• Front de magasin mondial du commerce électronique
• Plate-forme Créateur
• Tableau de bord Fintech
• Système d'IA personnalisé
Brute fonctionne déjà.
Pas de facture supplémentaire. Pas de montage supplémentaire.
C'est ce qui nous permet de progresser rapidement — avec la paix de l'esprit.
Défense en temps réel, pas d'arrêt
C'est ce que la sécurité devrait ressentir :
Immédiatement. Silencieux. L'autoguérison.
Commencez avec Brute et sécurisez l'infastructure de votre marque pendant toute une vie
Vous ne devriez pas avoir à demander la sécurité. Tu devrais t'y attendre. Avec Brute, chaque plate-forme Buildrbrand fonctionne sur des valeurs par défaut sécurisées — pas après réflexion.
Et alors que d'autres entreprises paient six chiffres pour ce type de protection... Buildrbrand l'inclut. Toujours.