Probada a Extremes. Procedido en el Salvaje.
En nuestras últimas simulaciones de referencia, BruteTM fue enfrentado a los principales vectores de ataque web del mundo — inyecciones SQL, cargas de pago malformadas de API, inicios de fuerza bruta, cabeceras esponjosas, tronzado de periferia, y más — bajo carga continua, desde 38 regiones globales.
Cada usuario, cada clic, cada transacción entra en un sistema que está evolucionando constantemente. Brute monitorea esta evolución en tiempo real.
No sólo para bloquear, sino para entender. Se adapta. Reescribe los umbrales. Recalibra defensas por despliegue.
Y lo hace todo sin demora humana.
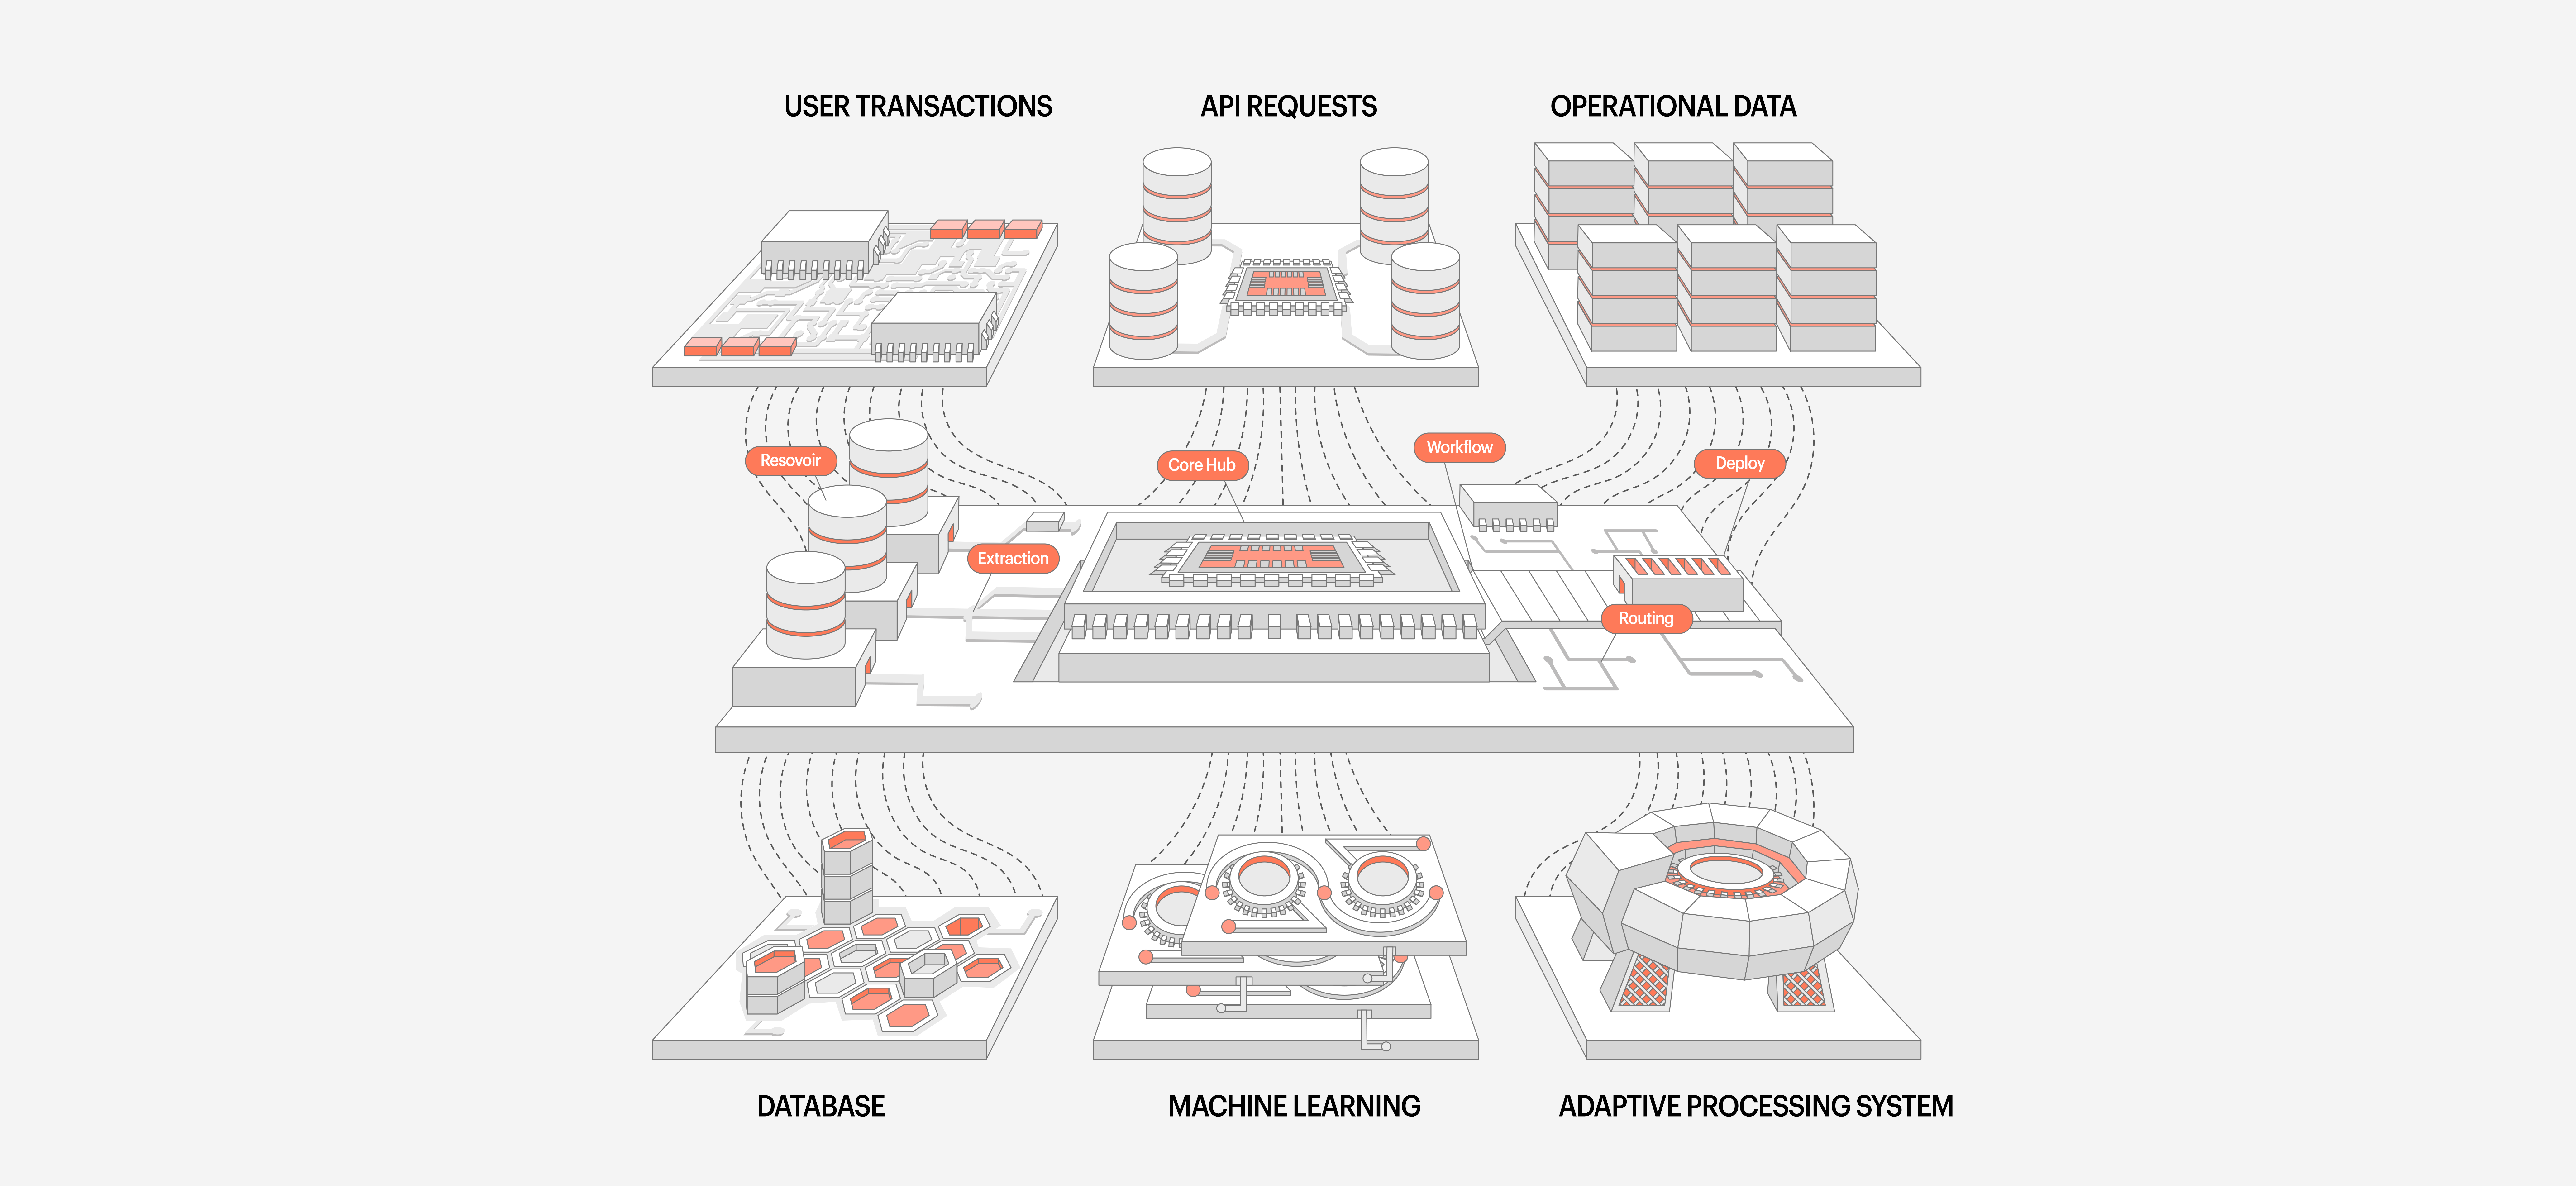
Las amenazas ocultas La mayoría de los equipos nunca ven
Las pilas de software modernas están capas de riesgo:
- Cargas de pago Webhook con orígenes esponjosos
- Desployment reversiones que activan lógica de autenticación obsoleta
- Las anomalías de Spike en el comportamiento de solicitud
- Replicación silenciosa de vectores de ataque a través de microservicios
Mientras que otras herramientas reaccionan a amenazas conocidas, Brute detecta la intención. Pasamos 18 meses desarrollando un sistema de seguridad que no sólo mira puntos finales — observa patrones conductuales, arquitectura de flujo y anomalías sistémicas en tiempo real.
La seguridad ya no es una pared. Es un proceso de vida.
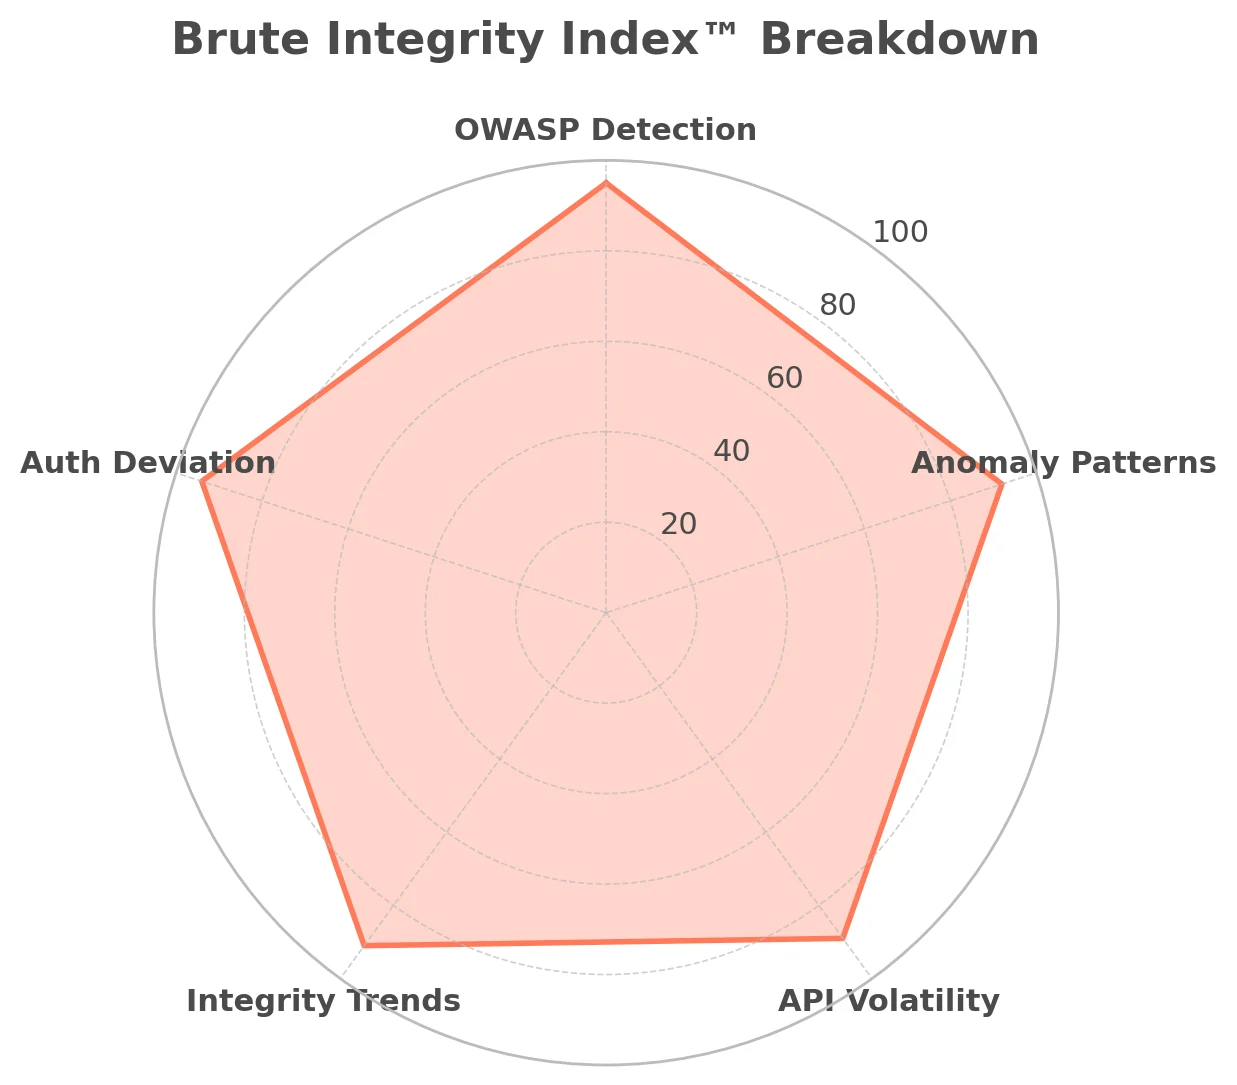
Un nuevo punto de referencia: el índice de integridad BruteTM
Para ir más allá de afirmaciones vagas como "protección de grado de empresa", creamos un punto de referencia en vivo y continuo: El Índice de Integridad Brute . Esta métrica patentada analiza miles de solicitudes en vivo por plataforma por hora, utilizando un modelo ponderado que incluye:
• detección de ataque OWASP Top 10
• Solicitar patrones de anomalía
• Volatilidad del comportamiento de la API
• Integridad histórica deltas
• Desviación de flujo Auth
Cada plataforma recibe un Brute Score en tiempo real — una calificación de salud de defensa numérica que evoluciona como lo hace su tráfico. Think PageSpeed Insights, pero para la resiliencia de la amenaza interna de su aplicación.
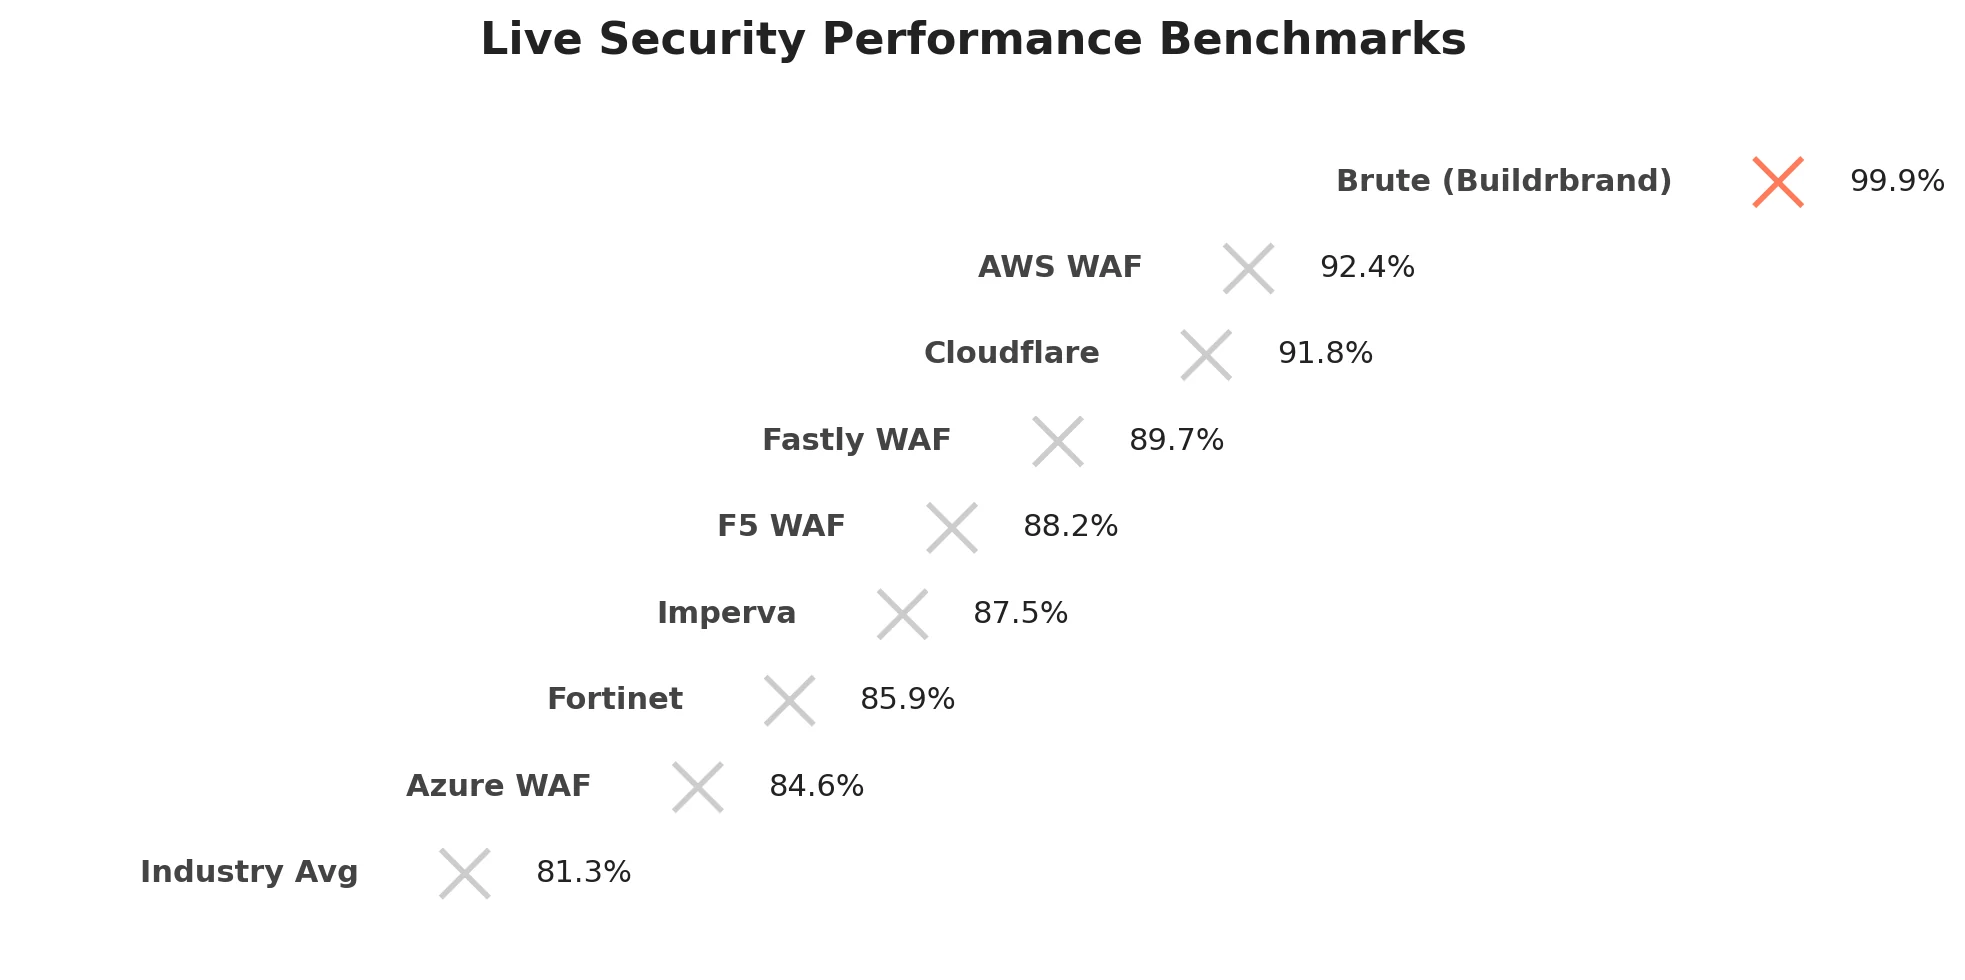
Los números detrás de Brute
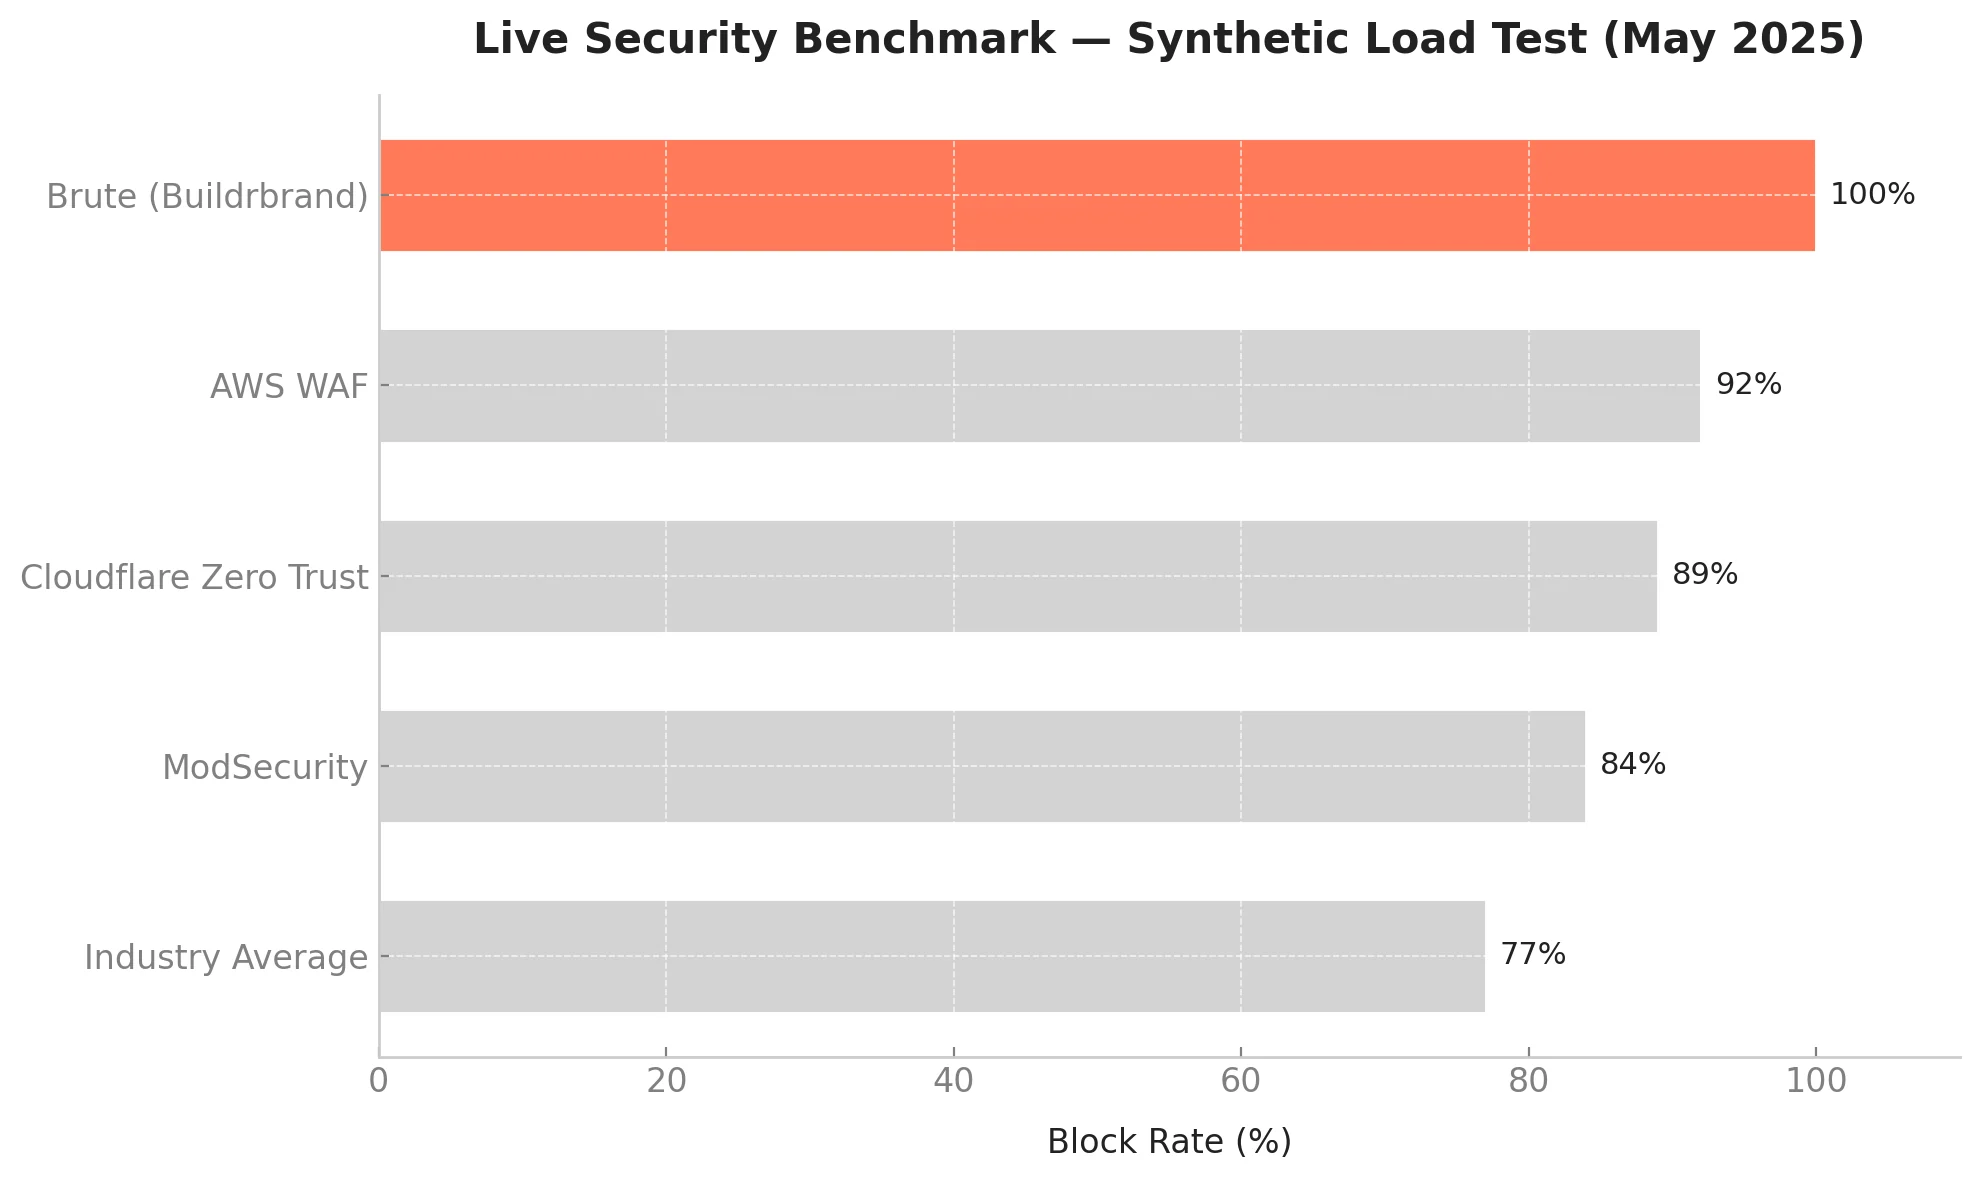
Después de obtener más de 82M+ solicitudes, así es como Brute compara en escenarios de incendio en vivo:
Construido para las plataformas que potenciamos
A diferencia de las herramientas de SaaS añadido como complemento que se sientan en la parte superior de su plataforma, Brute es parte de la capa de operación de implementaciones Buildrbrand.
Ya sea que estés construyendo una:
• Tienda de comercio electrónico de alcance mundial
• Plataforma creadora
• Deshboard de Fintech
• Sistema de IA personalizado
Brute ya está funcionando.
No hay factura extra. No hay configuración extra.
Es lo que nos permite moverse rápido, con paz mental.
Defensa en tiempo real, sin tiempo de inactividad
Esto es lo que la seguridad debe sentir:
Instantánea. Silencioso. Auto-sanación.
Comenzar con Brute y asegurar la infaestructura de su marca para una vida útil
No deberías pedir seguridad. Deberías esperarlo. Con Brute, cada plataforma Buildrbrand se ejecuta en predeterminados seguros — no después de los pensamientos.
Y mientras que otras empresas pagan seis cifras por este tipo de protección... Buildrbrand lo incluye. Siempre.