Getestet auf Extreme. Bewiesen in der Wildnis.
In unseren neuesten Benchmark-Simulationen wurde BruteTM gegen die weltweit führenden Web-Angriffsvektoren angetreten - SQL-Injektionen, fehlerhafte API-Nutzlasten, Brute-Force-Anmeldeversuche, gefälschte Header, Edge-Case-Drosselung und mehr - unter Dauerbelastung aus 38 globalen Regionen.
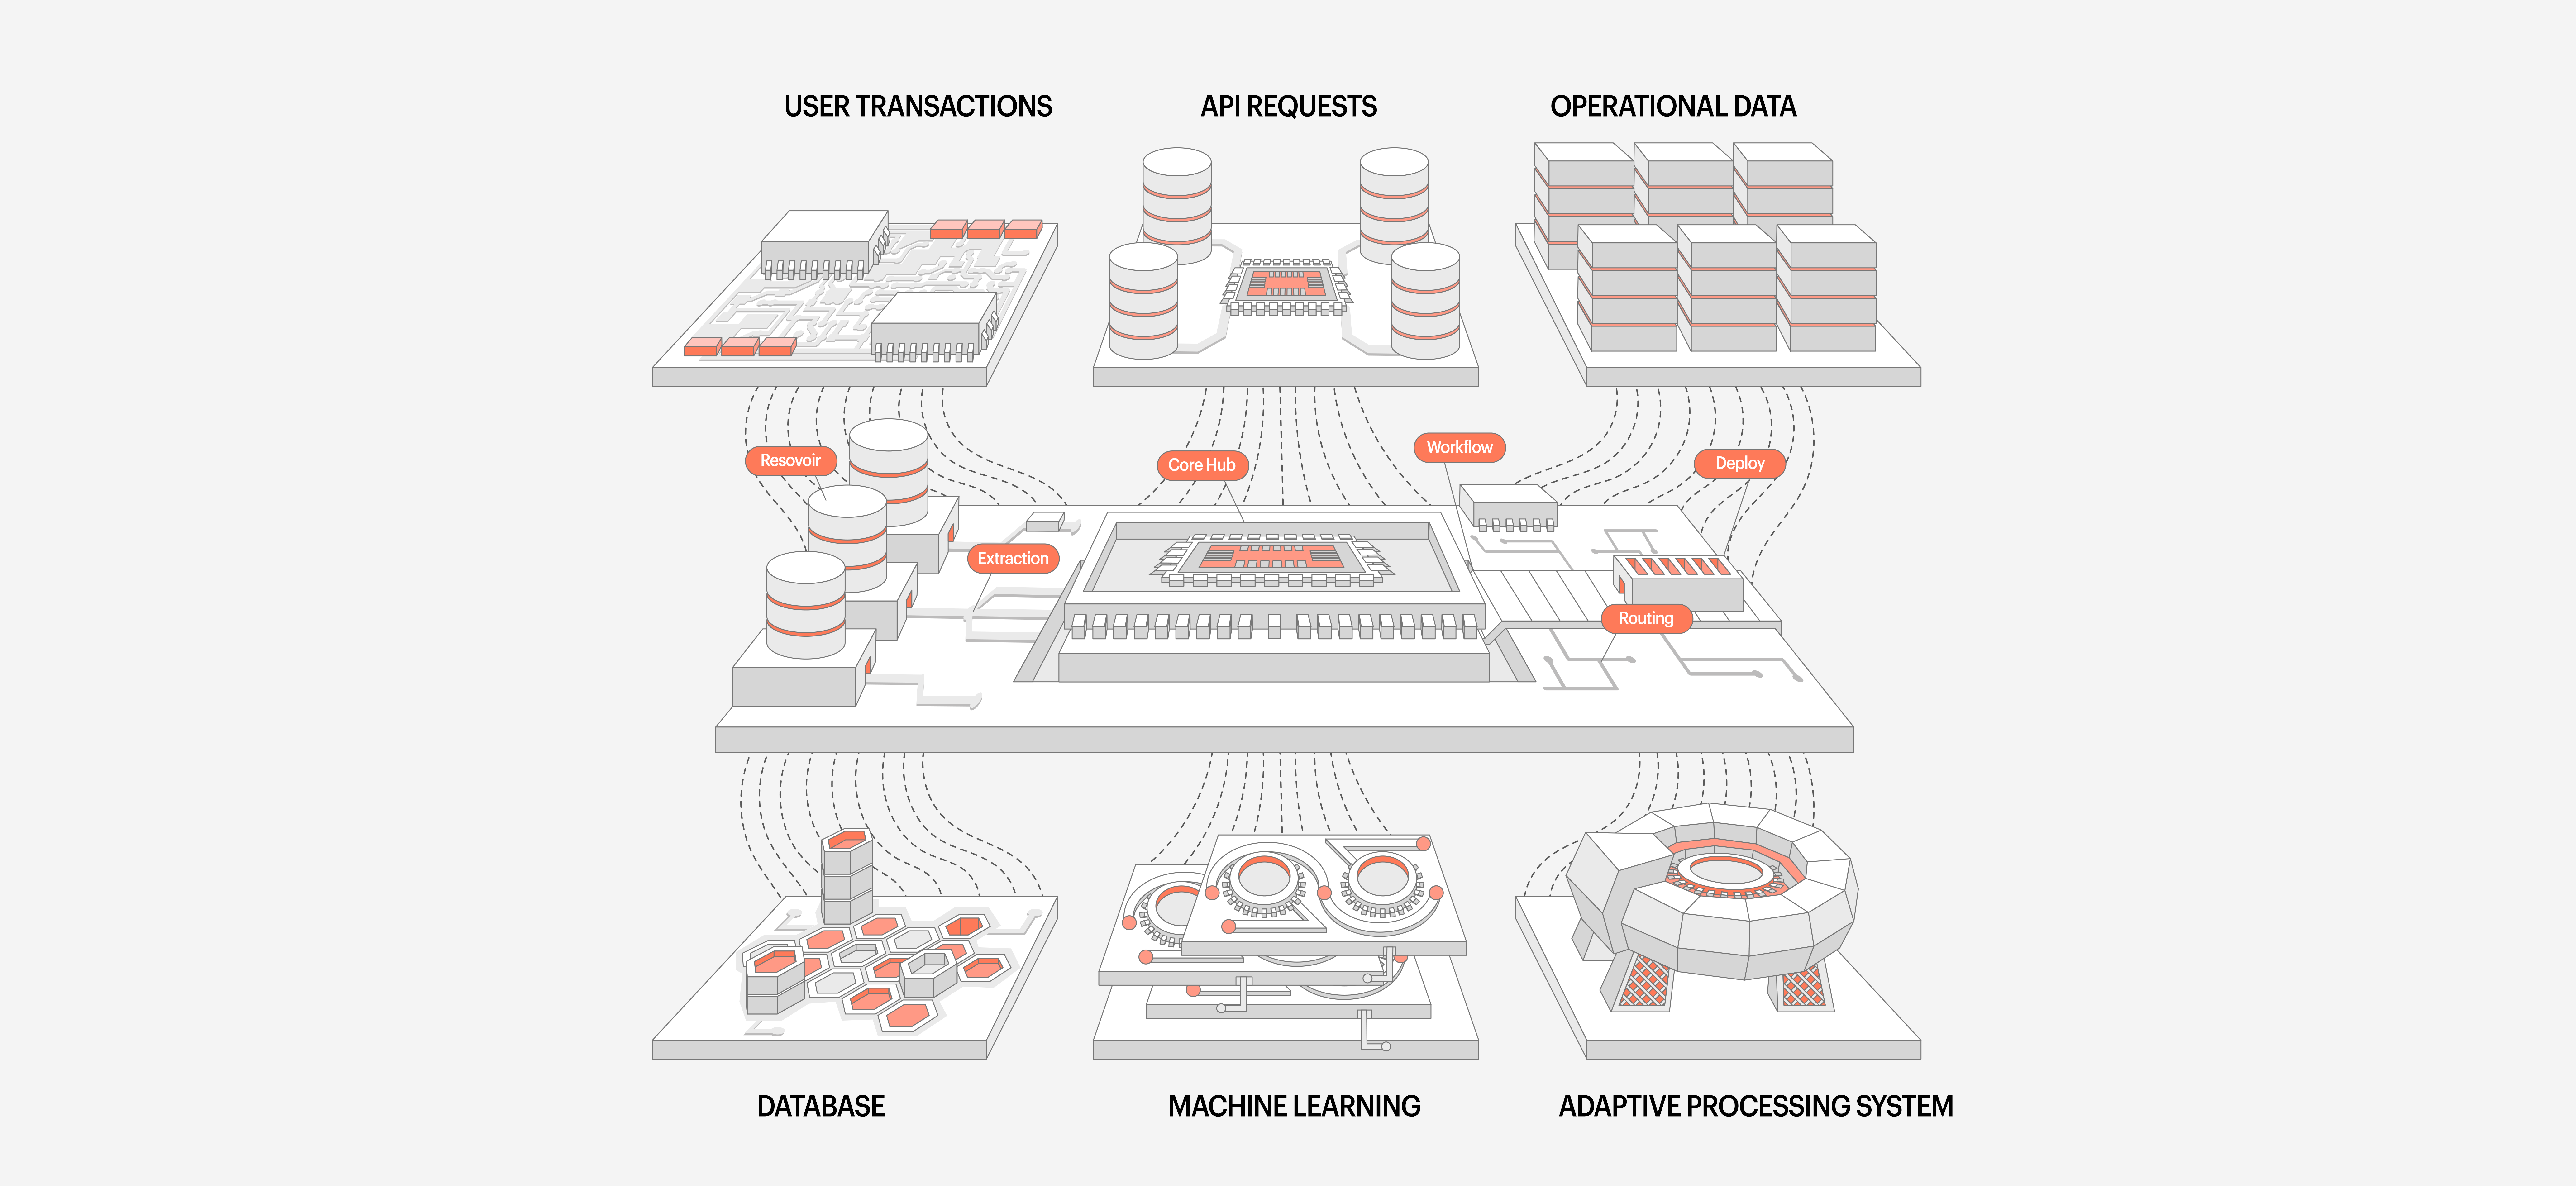
Jeder Benutzer, jeder Klick, jede Transaktion tritt in ein System ein, das sich ständig weiterentwickelt. Brute überwacht diese Entwicklung in Echtzeit.
Nicht nur zu blockieren, sondern zu verstehen. Es passt sich an. Es schreibt Schwellenwerte um. Es kalibriert die Verteidigung pro Einsatz neu.
Und das alles ohne menschliche Verzögerung.
Die versteckten Bedrohungen, die die meisten Teams nie sehen
Moderne Software-Stacks sind mit Risiko geschichtet:
- Webhook-Nutzlasten mit gefälschtem Ursprung
- Deployment Rollbacks, die veraltete Auth-Logik auslösen
- Spike-Anomalien im Anforderungsverhalten
- Stille Replikation von Angriffsvektoren über Microservices hinweg
Während andere Tools auf bekannte Bedrohungen reagieren, erkennt Brute Absichten. Wir haben 18 Monate damit verbracht, ein Sicherheitssystem zu entwickeln, das nicht nur Endpunkte überwacht - es beobachtet Verhaltensmuster, Flussarchitektur und systemische Anomalien in Echtzeit .
Sicherheit ist keine Mauer mehr. Es ist ein lebendiger Prozess.
Ein neuer Benchmark: Der Brute Integrity IndexTM
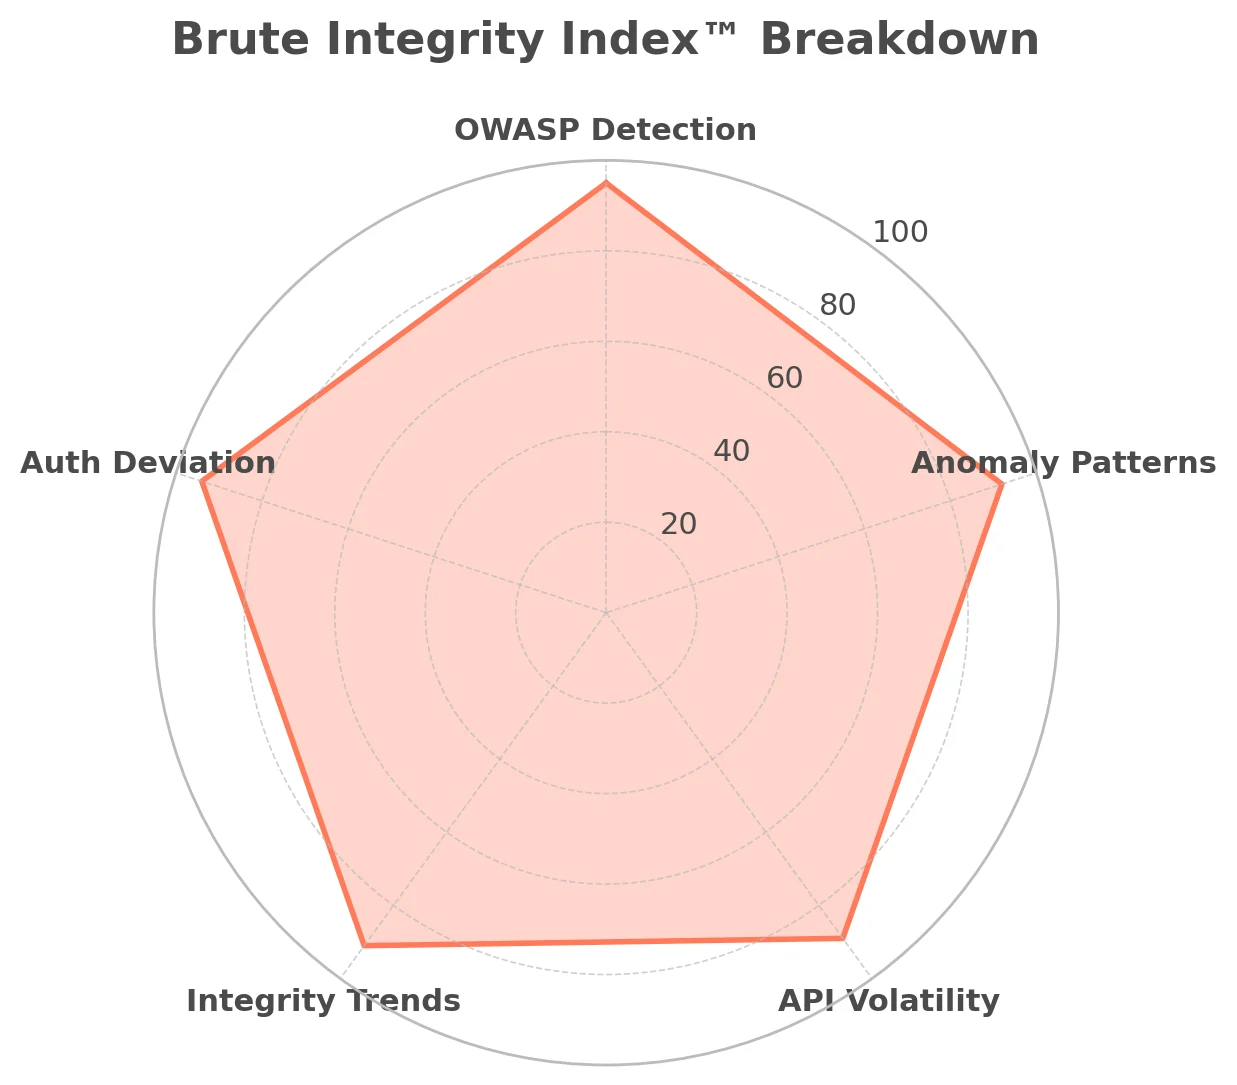
Um über vage Ansprüche wie "Enterprise-Grade-Schutz" hinauszugehen, haben wir einen Live-Benchmark erstellt: Den Brute Integrity Index. Diese proprietäre Metrik analysiert Tausende von Live-Anfragen pro Plattform und Stunde mit einem gewichteten Modell, das Folgendes enthält:
• OWASP Top 10 Angriffserkennung
• Anforderung von Anomaliemustern
• API-Verhalten Volatilität
• Historische Integrität Deltas
• Authentizitätsabweichung
Jede Plattform erhält einen Echtzeit-Brute-Score - eine numerische Verteidigungsgesundheitsbewertung, die sich wie Ihr Traffic entwickelt. Denken Sie an PageSpeed Insights, aber für die interne Bedrohungsresistenz Ihrer App.
Die Zahlen hinter Brute
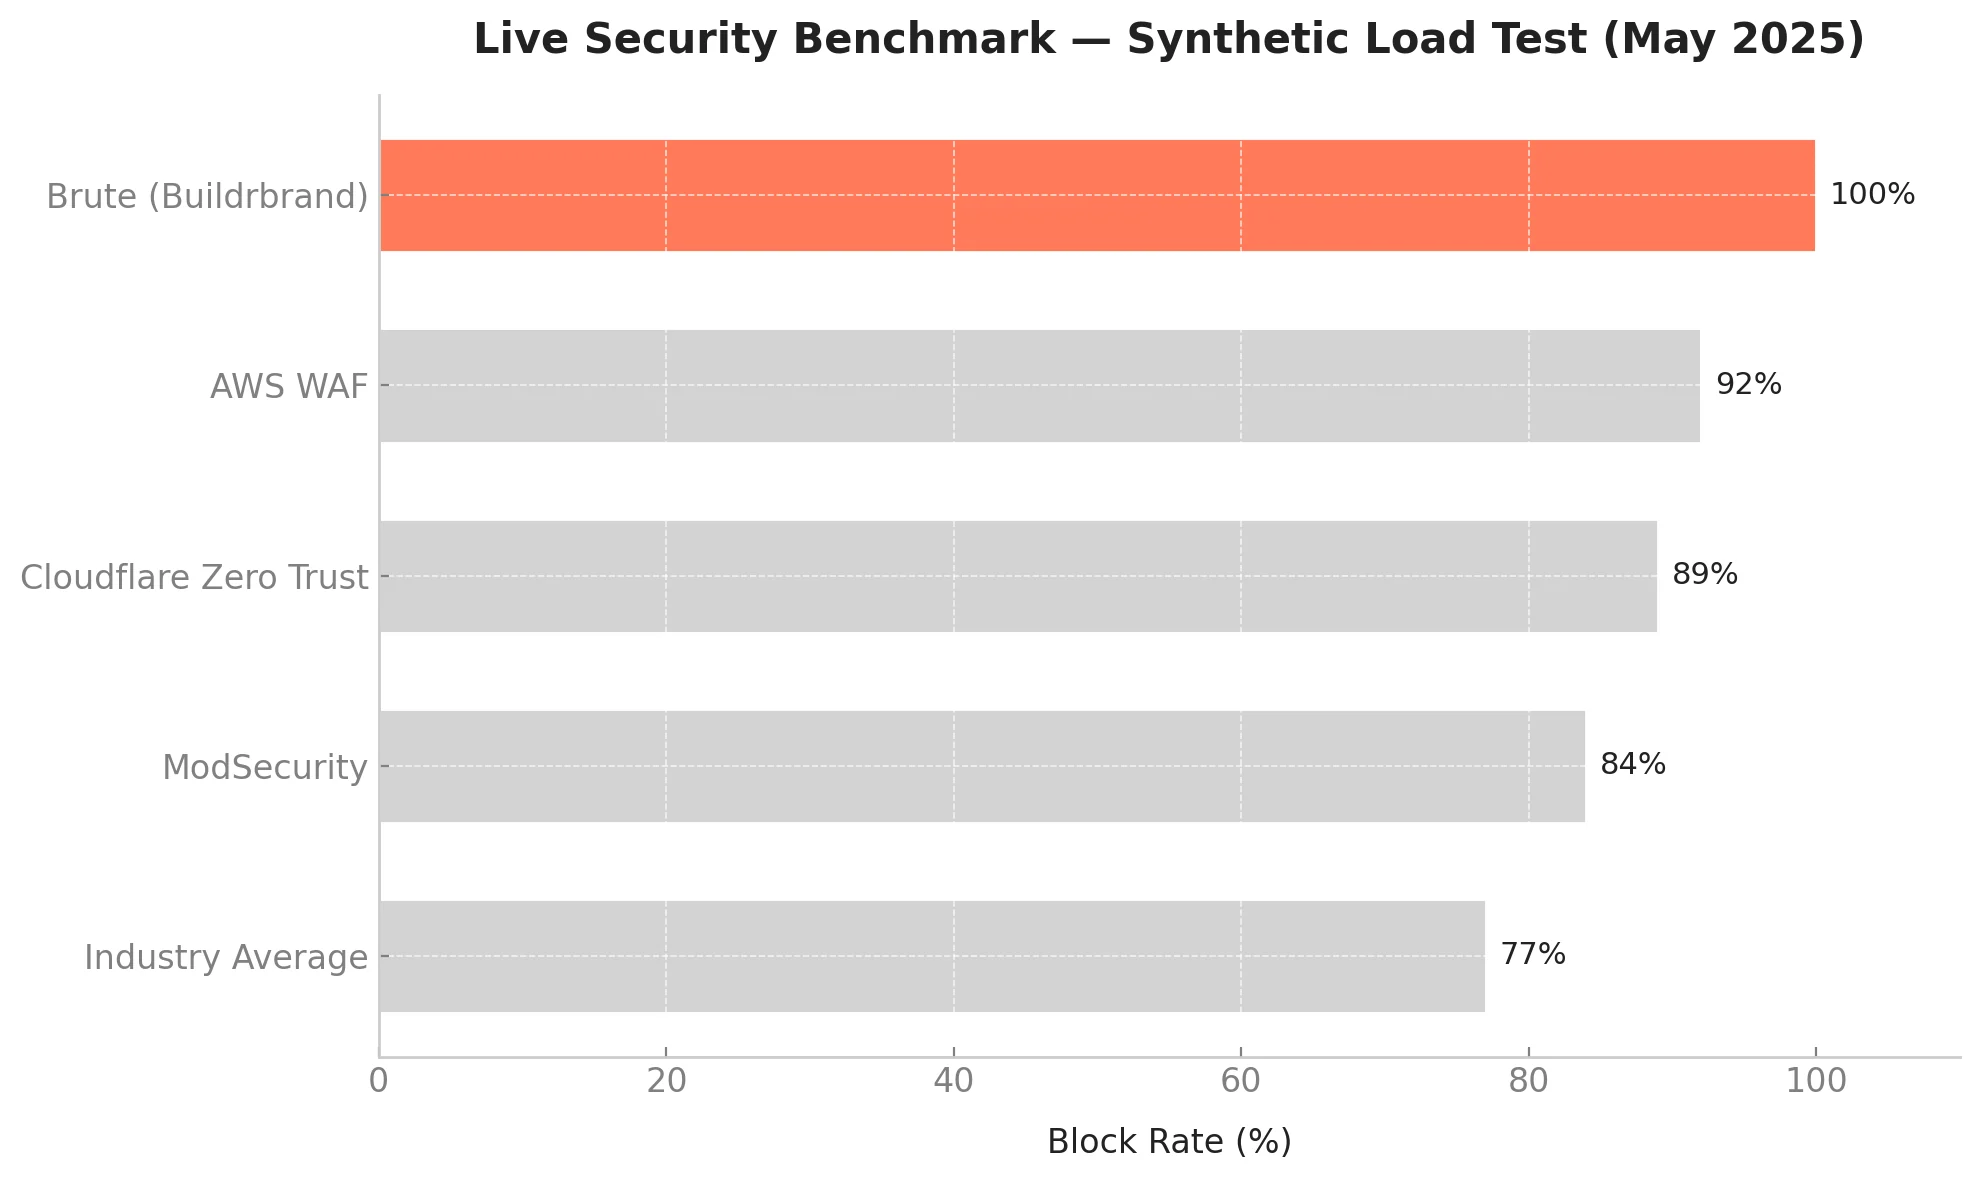
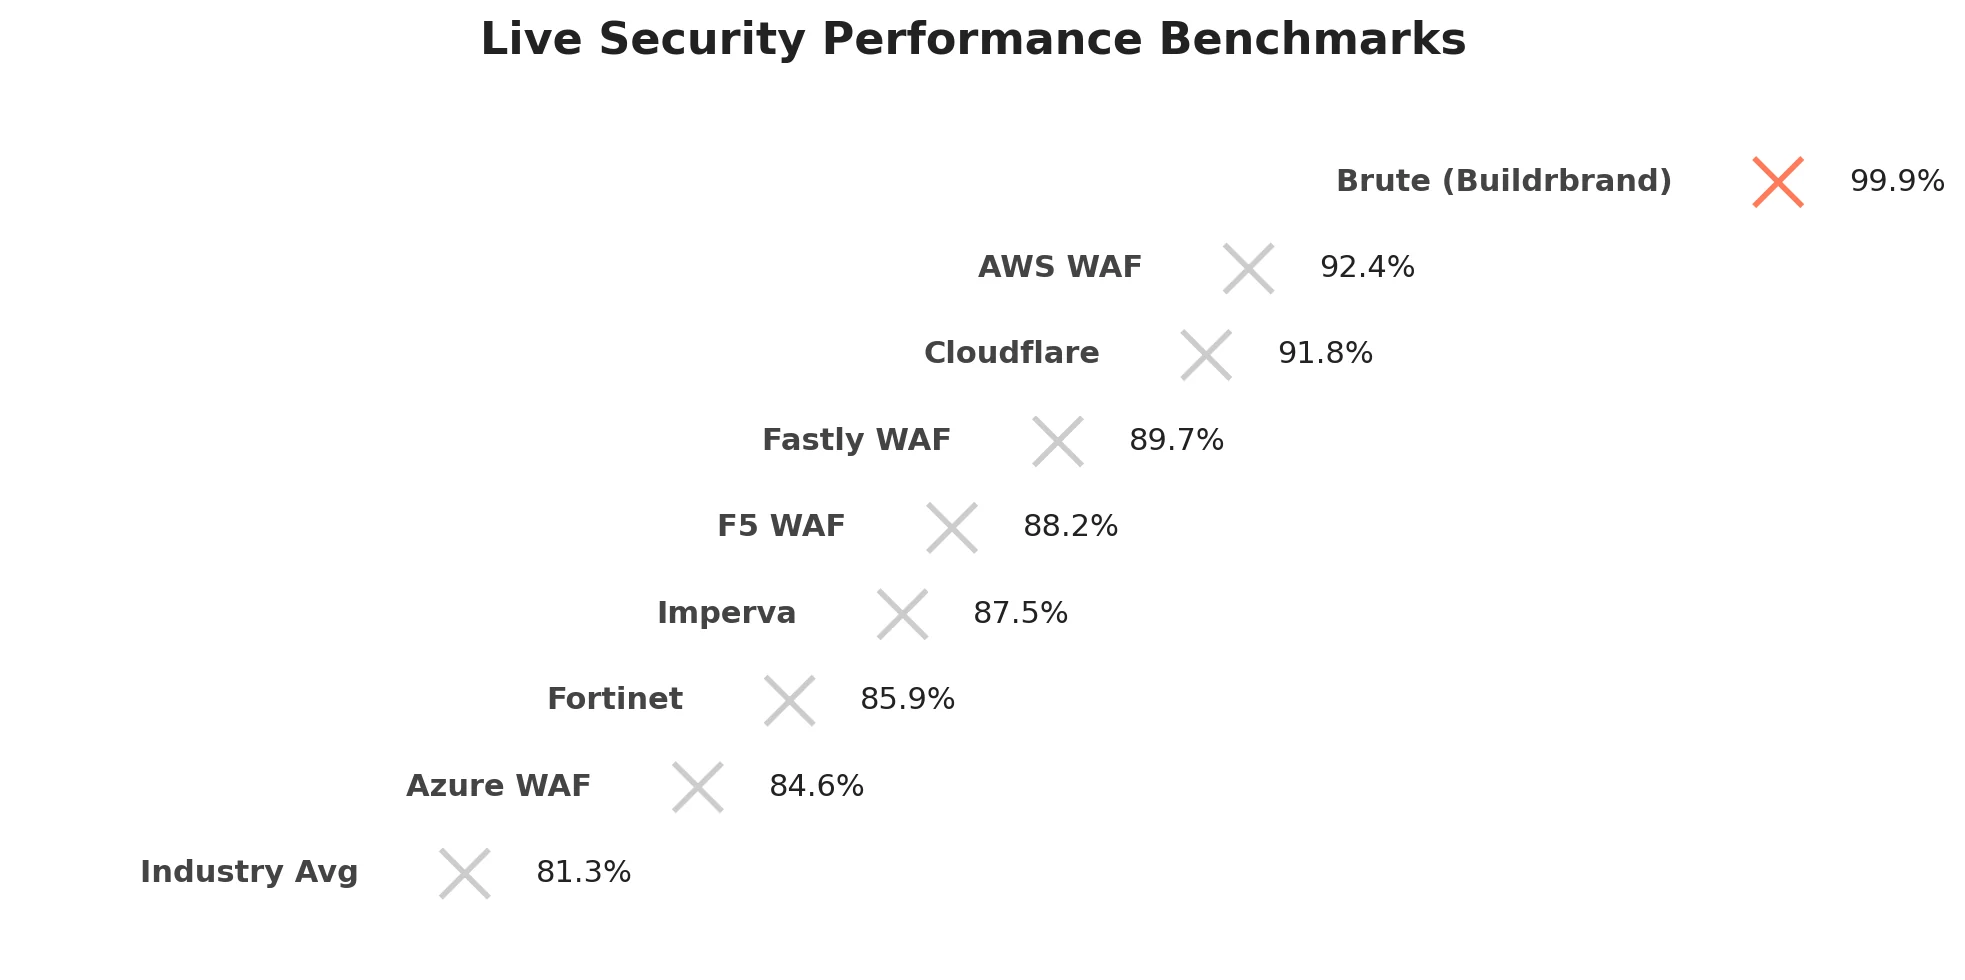
Nachdem über 82M + Anfragen gesichert wurden, ist hier, wie Brute in Live-Fire-Szenarien vergleicht:
Gebaut für die Plattformen, die wir Power
Im Gegensatz zu SaaS-Tools, die sich auf Ihrer Plattform befinden, ist Brute Teil der Betriebssystemebene von Buildrbrand-Bereitstellungen.
Ob Sie bauen a:
• Globale E-Commerce Storefront
• Creator Plattform
• Fintech Dashboard
• individuelles KI-System
Brute läuft bereits.
Keine extra Rechnung. Kein extra Setup.
Es ist das, was uns erlaubt, uns schnell zu bewegen - mit Seelenfrieden.
Schutz in Echtzeit, keine Downtime
So sollte sich Sicherheit anfühlen:
Sofort. Schweige. Selbstheilung.
Beginnen Sie mit Brute und sichern Sie die Infastruktur Ihrer Marke ein Leben lang
Sie sollten keine Sicherheit anfordern müssen. Sie sollten es erwarten. Mit Brute läuft jede Buildrbrand-Plattform mit sicheren Standardeinstellungen - nicht nachträglich.
Und während andere Unternehmen sechs Zahlen für diese Art von Schutz zahlen ... Buildrbrand enthält es. Immer.